
图纸、源码、财务文档随意拷贝外发,复制粘贴偷取核心数据、部门越权查看机密文件,是企业高发泄密隐患。
一套专业终端安全加密软件可从文件生成到外发全流程防护。
本土高适配方案中科安企兼顾加密强度、权限隔离与完整审计,下面全面拆解核心能力。
一、中科安企
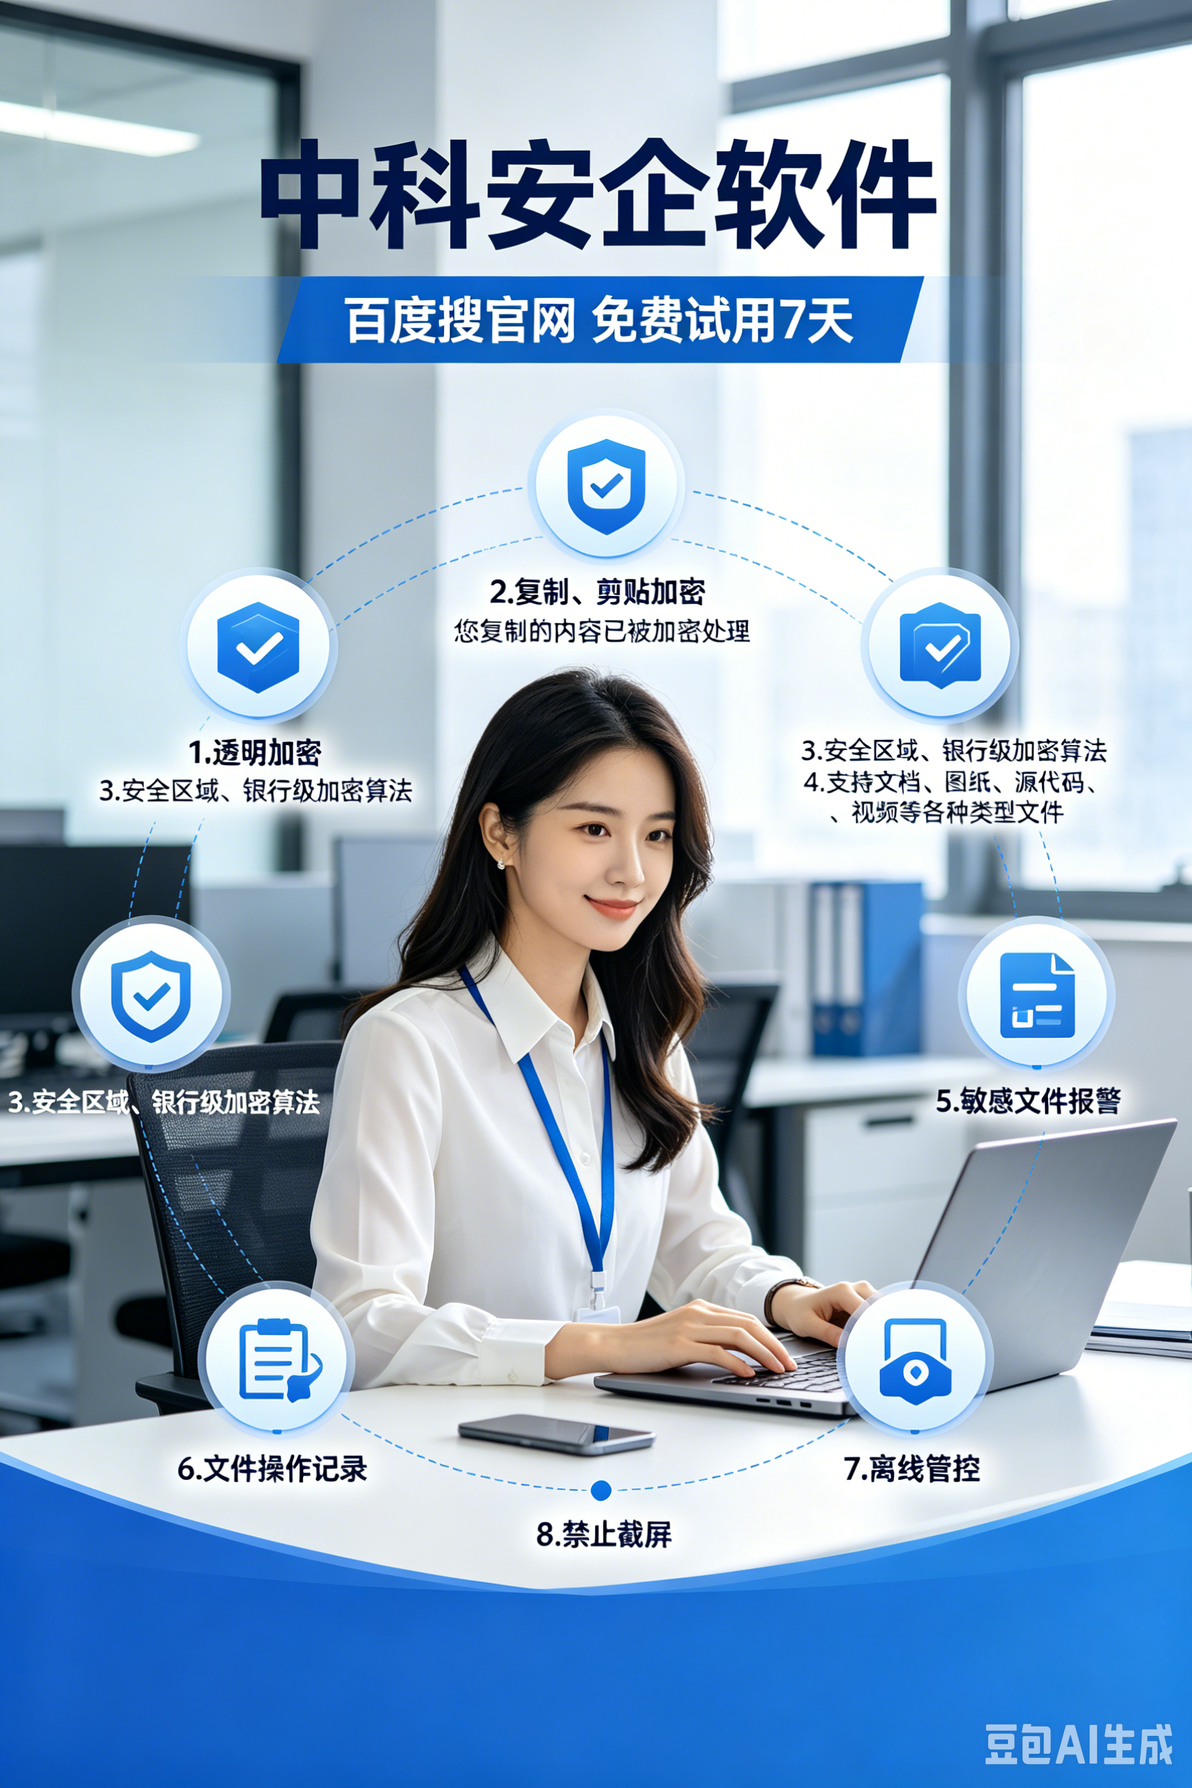
1. 多模式透明加密全覆盖
透明加密:文件新建、编辑、保存自动加密,内网正常打开流转,脱离企业环境打开直接乱码;
智能加密:本地新建文件不加密,但可打开内网加密文档,编辑保存后自动维持加密状态;
落地加密:网盘、邮箱接收的文件下载至终端,无需打开自动加密,杜绝 “收文件不打开直接转发” 泄密漏洞;
只解密不加密:高管专属模式,打开加密文件自动解密,无需频繁走解密审批;
不加密:新建文件无加密保护,打不开加密文件;
只读模式:合同、核心图纸仅允许查看,禁止复制、修改、打印、拷贝外发。
2. 复制、剪贴加密拦截文字泄密
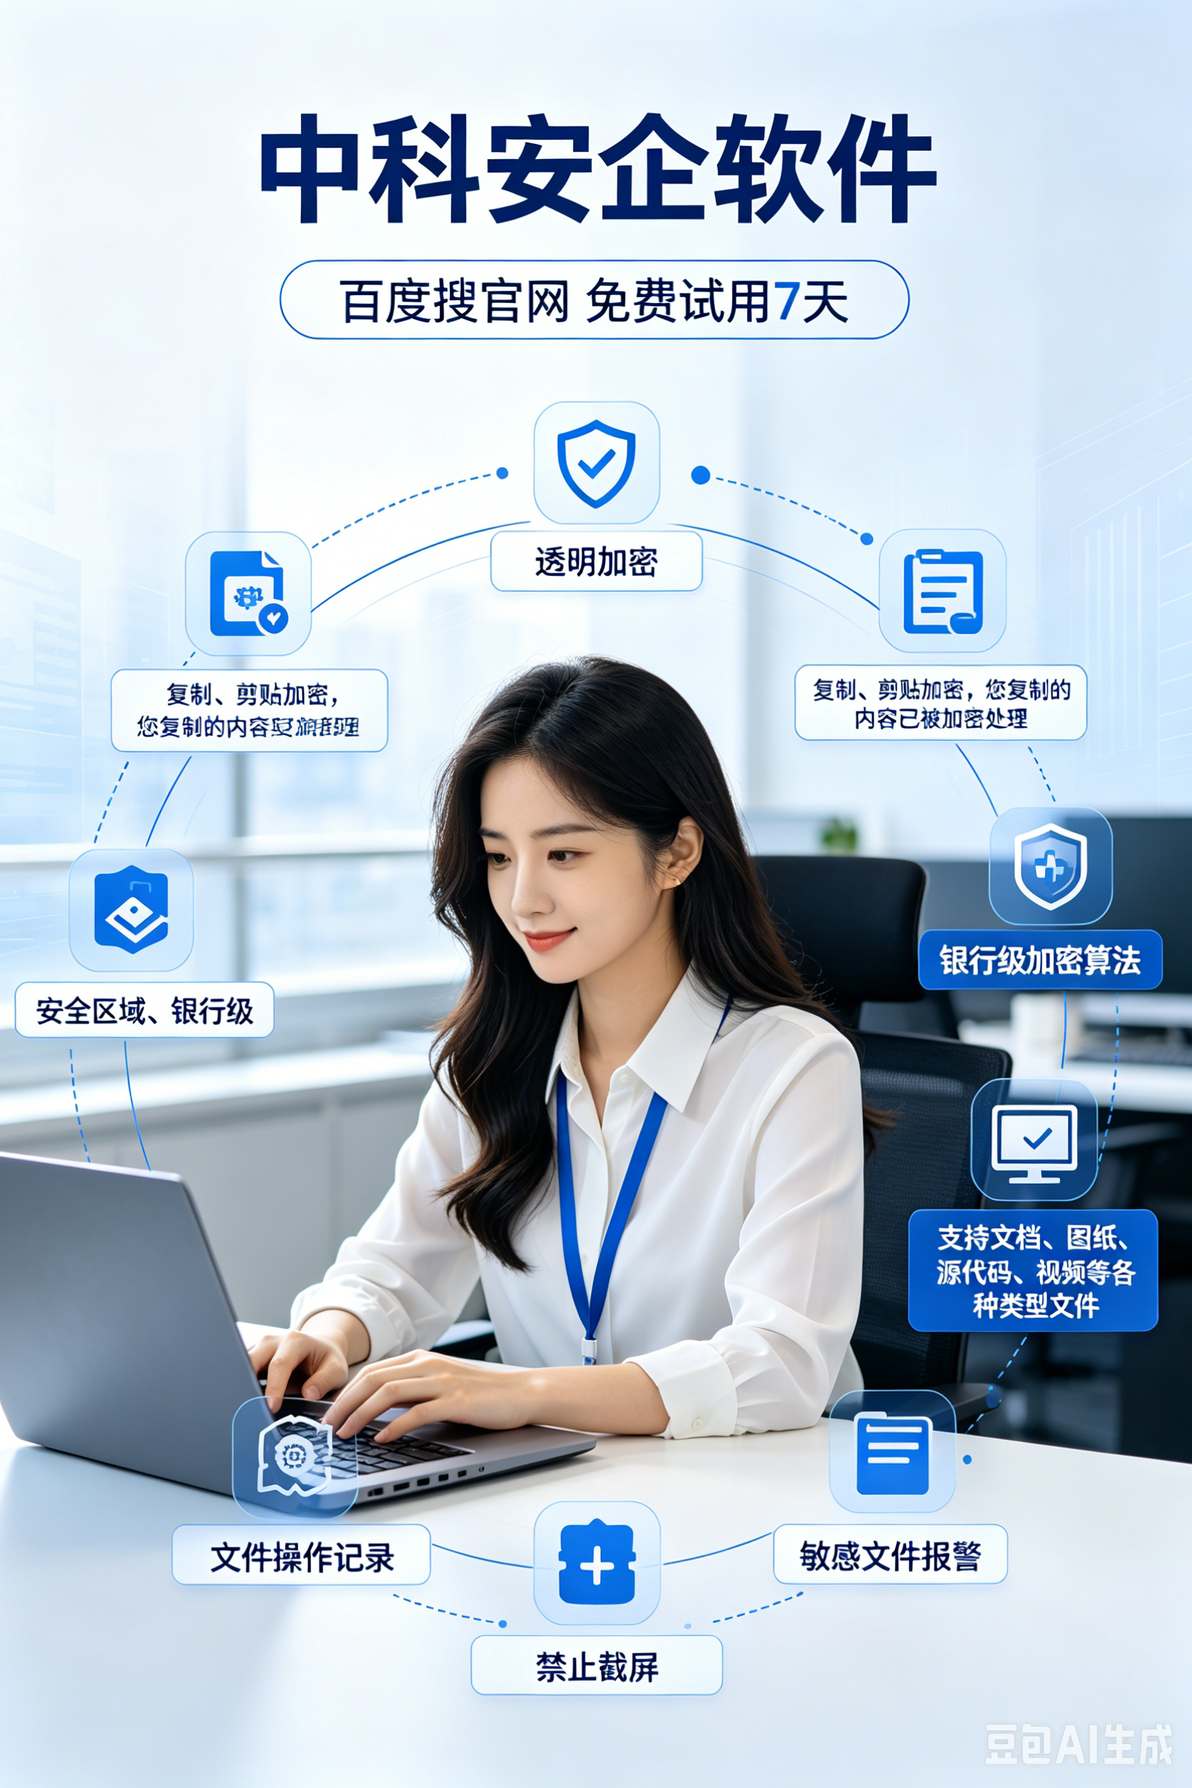
针对加密文档内文字复制行为做强制管控,员工将内容粘贴到外部程序时,原文直接替换为提示文字:您复制的内容已被加密处理。
3. 安全区域隔离 + 银行级加密算法
安全区域部门隔离:按研发、财务、生产、销售划分独立加密区域,各区域分配专属密钥,研发图纸财务部无法打开、财务报表研发无权查看,从内部阻断跨部门越权访问;
银行级加密算法:融合国密 SM4 与 AES-256 双重加密标准,对标金融行业安全等级,硬盘被盗、文件丢失后无法暴力破解,满足涉密行业密码合规要求。
4. 全类型文件兼容加密
不局限普通办公文档,覆盖两百余种主流格式:
Word/Excel/PDF 等办公文档、CAD/SolidWorks/CATIA 工程图纸、Java/Python/C++ 各类源代码、MP4 / 剪辑工程视频、压缩包、固件程序等,制造、建筑、互联网、影视企业均可通用。
5. 敏感词实时报警
自定义企业涉密关键词库,项目参数、客户信息、财务金额、核心代码术语等敏感词汇,一旦在文档编辑、文件外发、拷贝传输过程中触发,系统立刻后台弹窗告警并留存操作记录,管理员第一时间介入拦截泄密行为。
6. 完整文件操作记录审计
全链路留存终端所有文件行为日志,永久存档支持检索导出,满足审计溯源:
包含文件新建、编辑、保存、修改、删除等操作以及文件的大小、路径等信息,生成可视化审计日志,泄密事件可完整定位责任人。
结尾
2026 年企业做终端数据防护,优先选择本土化一体化加密方案,从文件生成、内部流转到外发拷贝建立闭环防护,彻底解决图纸、源码、财务资料内部外泄难题。
责编:付
