
在当下软件供应链越发复杂的情形里,第三方软件安全检测成为保障应用质量以及数据安全不可缺少的一部分。好多企业明白其重要意义,然而在实际操作时,面对种类繁多的检测工具和水平不一的服务商,常常觉得不知从哪入手,甚至对检测的有效性心怀疑问。怎样构建一套准确、高效的第三方软件安全检测机制,是保障产品安全、获取用户信任的关键。
如何选择靠谱的第三方安全检测服务
面对市场里众多的检测服务提供商,企业首要的任务是明确自身核心安全需求,是侧重于移动应用合规性检测,还是注重Web系统漏洞挖掘,可不同业务场景对检测深度广度要求截然不同,明确需求后,才能针对性考察服务商技术栈、检测工具链多样性以及过往行业案例,而非仅关注价格。
评估服务商之际,要深入考察其技术团队专业背景,还要考察其检测方法论。优秀服务商不会仅简单运行自动化扫描工具,而是要有深度代码审计、渗透测试以及风险评估的综合能力。要求服务商给出详细检测报告样本,着重查看其漏洞描述清晰度,查看其风险等级准确划分,查看其修复建议可行性,这些皆是衡量其专业度的重要标尺。
第三方软件安全检测的常见漏洞有哪些
软件开展过程里,引入第三方组件以及开源库属于平常之事,然而却带来了极大的安全方面的隐患,这里面,最为常见的是已知的公开存在的漏洞,像Log4j、Spring Framework等高危漏洞被引入的情况。要是所使用的第三方库版本太过陈旧,没有及时进行更新修复,那么就有可能被攻击者加以利用,并造成严重的数据泄露或者系统瘫痪。
另一个高频风险点在于用于第三方的SDK或者API接口的安全性,好多应用为了能够迅速集成像是支付、地图以及广告等功能,便会去引入外部的SDK,要是这些SDK出现了存在后门、过度申请权限或者数据传输时没有加密等情况,就会直接给宿主应用的安全带来危险,检测过程一定要针对集成的全部第三方代码展开精细的权限分析以及数据流跟踪,排查隐藏的隐私泄露以及恶意行为风险。
如何将检测结果有效落地修复
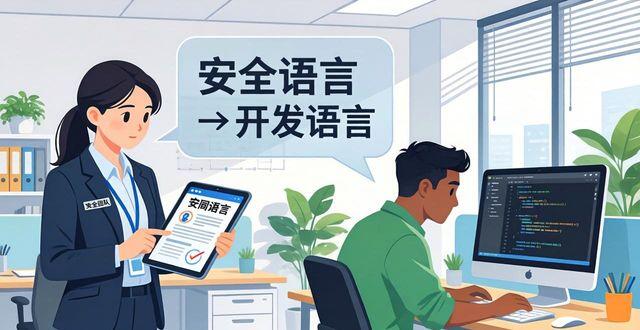
获取了详尽的检测报告之后,怎样高效地推动修复,这是安全闭环里最具挑战性的环节。开发团队跟安全团队之间,常常存在认知上的鸿沟,安全报告里的专业术语,可能致使开发人员难以精准理解漏洞的成因以及危害。所以,建立安全和开发之间的沟通桥梁极为重要,能够把安全语言“翻译”成开发语言。
企业要构建标准化的漏洞修复流程以及追踪机制,针对每一个漏洞设立唯一的追踪工单,清晰确定修复责任人、修复期限还有验证标准,修复完毕之后,一定要开展回归测试,保证漏洞被完全解决且未引进新的问题,把这一流程跟持续集成/持续部署(CI/CD)管道相融合,能够达成安全左移,于代码提交阶段就实施初步的自动化安全扫描,从源头削减风险。
软件安全并非一场一劳永逸的战役,而是一个持续的风险管理过程,一次性的第三方安全检测仅仅是起点,更为关键的是要把安全检测机制常态化、流程化,将它融入软件开发生命周期的每一个环节,通过挑选可靠的服务伙伴、聚焦核心风险、并保证修复闭环,企业才能够真正筑起安全防线,在快速迭代里保障产品的稳固以及用户的信任。
艾策信息科技是具备正规软件测评资质的第三方软件检测机构,专业高效出具第三方软件测试报告。
