
《网络安全的攻防启示录》· 第三篇章:未来之弈 · 第19篇
“在云原生时代,你如果还把安全当成上线前的最后一道‘审批盖章’,那结果就是——等发现问题的时候,整条自动化的生产线已经把风险复制了一万遍。”
那个让老王半夜惊醒的“0.0.0.0/0”
嘿,朋友,咱们又在第三篇章碰头了。上篇咱们聊了AI这面让人又爱又恨的“双面镜”,今天咱们把目光收回来,看看咱们脚下这块正在发生剧变的数字地基——云原生。
跟你讲个我哥们儿老王亲历的事儿。 前几年,他帮一家正处在风口上的金融科技公司做架构顾问。那团队朝气蓬勃,典型的敏捷开发,产品经理上午提需求,开发下午敲代码,晚上就直接打包发版 。当时他们的CTO跟老王说:“老王,天下武功唯快不破,业务先跑起来,安全这种‘重’东西,咱们后面慢慢补。”
结果,一个周五的半夜,老王正睡得迷糊,电话疯响。接起来,那CTO声音都在发抖:“老王,出大事了,我们线上的核心数据库被公网直连了。”
老王披件衣服爬起来,连上VPN一查,你猜怎么着?根本不是什么境外黑客用了什么牛掰的0day漏洞,问题出在一个极其愚蠢的配置上—— 他们为了图测试方便,把一个存有敏感数据的云存储桶(Bucket),访问权限配成了“公开可读” 。更要命的是,数据库的安全组策略里,赫然写着一条针对公网暴露的规则:0.0.0.0/0(意思是允许地球上任何一台机器毫无阻拦地访问) 。
最让人后怕的复盘结果是:这个致命的配置错误,在他们三个月前第一次用自动化脚本“一键上云”的时候就写进去了。整整三个月,业务在狂奔,数据在裸奔 。
说句实在话,这件事给了我极大的震撼。 在传统IT时代,你要开个公网端口,得提工单、等网络工程师登录核心交换机去配ACL、防火墙工程师去加策略,中间好几道人眼审查。 但在云环境里,不是系统被攻破,而是配置在“自毁” 。一行配置代码的失误,就能瞬间摧毁一家公司。
这就引出了咱们今天要聊的硬核话题:当整个IT基础设施都变成了代码,传统的安全防御体系为什么会彻底失效?所谓的“安全左移”,到底是在革谁的命?
云原生时代的左移革命
你租的是“万达广场”,但物业不管你丢钱包
很多传统企业老板决定上云时,心里都有个朴素的幻觉:“我把系统搬到了阿里云、腾讯云、AWS上,他们可是世界级的技术大厂,我的安全以后就由他们罩着了。”
坦白讲,这是云安全里最致命的认知盲区 。
业界有个专有名词叫“责任共担模型”(Shared Responsibility Model) 。如果用工程语言解释,听着很枯燥。打个不恰当的比方: 你把业务上云,就像是你把自家的街边小店,搬进了万达广场或者太古里这种超大型的高档商业综合体。
云厂商(商场物业)负责什么?他们负责保证这栋楼的承重墙不会塌、供电不会断、大楼的公共消防设施是好的,以及大楼的主出入口有保安巡逻 。这在云里,对应的是物理机房、底层虚拟化技术、基础网络的绝对安全。
那你(租户)负责什么?你租了铺面,你自己店里的玻璃门上什么锁、店员怎么管理、收银台的密码谁能看、你的核心配方怎么保管,这全是你的事 。如果你自己下班忘了锁门,被小偷把店搬空了,你去找万达物业赔钱,人家是绝对不会理你的。
明白了吗?云服务商保证的是“这栋楼不会塌”,但你在房间里放保险柜还是敞开大门,那是你自己的责任 。云厂商的安全能力再强,也无法替你承担“业务配置不当”带来的风险。
当“造城”只需要敲个回车,风险也被光速复制了
理解了责任边界,咱们再来看看云原生到底改变了什么。
在以前,上线一套系统是典型的“土木工程”。采购服务器、上架、接网线、装系统,每一步都需要人工操作,周期按“月”算 。 但在今天,有了云原生技术,这一切变成了IaC(基础设施即代码,Infrastructure as Code) 。
大白话就是:运维不再操作机器,而是提交代码 。你只需要写一段Terraform脚本,敲一个apply回车 。几分钟内,几十台服务器、复杂的负载均衡网络、分布式数据库,全自动建好了 。
这种商业效率的提升是极其恐怖的。但硬币的反面是:安全问题开始像软件Bug一样,以光速传播。
如果你的那段配置文件里有一个安全漏洞(比如忘了关掉某个高危端口),那么随着自动化流水线的运转,这个漏洞会在几分钟内,被无差别地复制到你生产环境的上百个节点中。
传统的安全部门是怎么干活的?他们习惯在系统全建好之后、上线之前,拿着扫描枪去“扫一扫” 。 但在云原生的高速公路上,应用一天可能迭代几十次,容器随时创建又随时销毁 。你靠人工去末端设卡拦截?根本拦不住。这就好比你试图用人工收费站,去管理一条全自动驾驶的超级高速公路 。最后的结果要么是全线大堵车(业务停滞),要么就是安全形同虚设。
“左移”革命:把质检员请到设计师的办公桌旁
既然在流水线末端堵不住,那该怎么办? 答案就是近年来安全圈最核心的战略转向:安全左移(Shift Left) 。结合上开发运维,它就有了一个时髦的名字——DevSecOps 。
很多技术文章把DevSecOps写得玄之又玄。其实你跳出代码,用现代大型制造企业的视角来看,逻辑特别清晰。
以前的软件开发是接力赛:开发(画图纸) -> 测试(尝咸淡) -> 安全(出厂前敲敲打打看合规不合规) 。安全是最后那个“讨人嫌”的质检员。 “左移”的本质,就是把这个质检员,从工厂大门口,直接请到了产品设计师和工程师的办公桌旁边 。
怎么落地?靠的是“策略即代码”(Policy as Code)。 我们不再靠人眼去审查架构,而是把公司的安全红线,写成自动化脚本,直接嵌进CI/CD(持续集成/持续交付)的流水线里。
当程序员刚写完一段基础设施代码(IaC)准备提交时,扫描工具会瞬间跑一遍:“哎,兄弟,你这代码里有个数据库端口对公网开放了,不符合合规要求,打回去重改。”
当系统自动打包容器镜像时,扫描工具又介入:“这镜像里带了一个有高危漏洞的开源组件库,阻断部署!”
你看,问题在还没有真正变成“云上资源”的时候,就被扼杀在了摇篮里。
安全左移,不是让开发人员去干安全专家的活,而是把安全的知识固化成自动化工具,融入到开发的日常流程中。 发现得越早,修复成本越接近于零 。
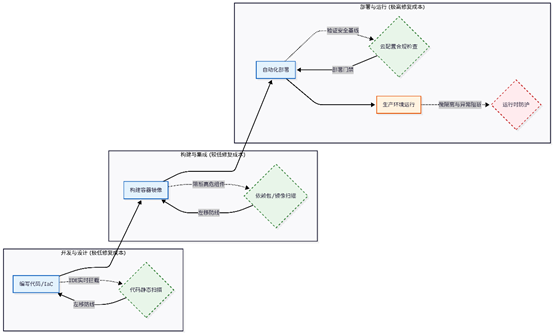
DevSecOps与安全左移流程
别被字母汤忽悠了:大白话拆解 CSPM、CWPP 与 CNAPP
如果你去见各大云安全厂商的销售,他们一定会甩给你一堆缩写词。咱们今天不背书,就用“大型工业园区”的隐喻,把这三个最火的核心组件一次性说透。
1. CSPM(云安全态势管理):园区的合规巡检探头 刚才说了,云上最大的风险是“配置错误”。CSPM就是你整个园区的自动化巡检系统 。 它不管你服务器里跑的是什么业务,它只盯着云平台的“大环境”。比如:你有没有把不该开的防火墙大门敞开?你存放机密文件的仓库(S3 Bucket)有没有上锁?你的员工(IAM权限)是不是被授予了过大的门禁卡 ?它对标的是最佳安全实践,发现违规,立刻告警。
2. CWPP(云工作负载保护平台):车间内部的安保与防疫 如果CSPM看的是园区大环境,CWPP盯的就是你具体跑业务的“车间”(也就是虚拟机、容器或Serverless函数) 。 云原生时代,一个宿主机上可能跑着上百个容器 。隔离边界变薄了 。CWPP负责在这些容器内部做防护:它要查镜像里有没有带病毒(镜像扫描) ,要监控容器跑起来后有没有搞破坏的异常动作(运行时保护) ,还要在容器之间竖起无形的墙(网络微分段),防止一个容器感染后,整个车间全部沦陷 。
3. CNAPP(云原生应用保护平台):集团视角的统一指挥塔 这是最近两年最热的概念。为什么会出现CNAPP? 因为企业发现,如果CSPM用A厂的,CWPP用B厂的,最后安全团队面对的是几十个大屏和无数孤立的告警,根本分析不出真正的风险。 CNAPP说白了,就是把上面所有的能力“揉”进一个统一的指挥中心里 。它能帮你拉通整个视角:哦,这里有个代码漏洞,它被打包进了一个容器,并且这个容器恰好被部署在了一个对外开放了公网端口的云主机上。 只有把全链路串起来看,你才知道这是个必须立刻拔网线的高危事件。
💡 思考小札
这些年在各大企业推行DevSecOps,最大的感触是:很多人把它当成一次技术升级,但我更倾向于认为,它是一场“组织权力结构革命” 。 以前,开发追求快,安全追求稳,两者天然是对立的。安全左移,本质上是把“安全的责任”分摊了一部分到开发的头上,要求“谁构建,谁负责” 。 如果你只买工具,不改变团队间的推诿文化,那所有的自动化扫描,最终都会沦为开发兄弟眼里的“流程垃圾”。记住,让安全成为开发者的日常,这事儿远比部署一个K8s集群难得多 。
尾声:刹车,是为了开得更快
写到这里,我想起有个著名的灵魂拷问:汽车为什么要有刹车?
很多人说,是为了能停下来。
不对。汽车有刹车,是为了能开得更快。
云原生架构给了我们前所未有的商业迭代速度。如果我们还抱着传统的边界防护思路,安全部门就会变成那个天天踩刹车、被业务部门痛骂的绊脚石。
而“安全左移”和 DevSecOps,就是给这辆高速狂飙的赛车,提前装上了安全带、防滚架和预警雷达。
防线前置了,我们才能在云端,安心地把油门踩到底。
🛠️ 行动指南:给正在上云的团队三个锦囊
如果你所在的团队正在大规模拥抱云原生,别光听理论,下周一回去可以先查这三笔账 :
查一次“硬编码”:找你们的研发负责人,问一句:“咱们的IaC代码仓库里,有没有做过全局的 Access Key(密钥)防泄漏扫描?”如果没有,赶紧找个开源工具扫一遍,你可能会有“惊喜”。
锁死“0.0.0.0/0”:登录你们的云控制台,检查所有安全组和网络ACL策略。凡是开放给 0.0.0.0/0 且不是 80/443(Web服务)的高危端口(比如 3306 数据库、22 SSH),必须在一周内全部整改 。
推行一次“前置审批”:在你们的CI/CD流水线里,加一个强制门禁:容器镜像推向生产环境前,必须通过基础的已知高危漏洞(CVE)扫描,不通过的直接阻断部署 。一开始可能会有点疼,但疼过就好了。
💬 互动时刻:唠唠你的“云端惊魂”
云原生安全这股浪潮,咱们今天算是一头扎进去了。最后,留几个话题,咱们评论区见:
吐槽大会:在你们公司,开发团队和安全团队的关系怎么样?是“相爱相杀”还是“互相甩锅”?推行代码安全扫描时,遇到过最大的阻力是什么?
灵魂拷问:文中提到的“责任共担模型”,你之前清楚吗?有没有遇到过出了事想找云厂商要说法,最后发现是自己配置错的尴尬经历?
技术探讨:你觉得在Serverless(无服务器架构)越来越普及的未来,连服务器和容器都看不见了,我们的安全还能抓手在哪?
欢迎留言,评论区等你。
(下一篇预告:咱们今天聊了云上的底层基建,但不管是AI还是云,它们流转的核心血液,永远是“数据” 。在以前,保护数据就是把它锁进堡垒;但现在,数据得流通才能产生业务价值 。既要锁住,又要流通,这不是自相矛盾吗?下一篇,咱们走进一个极具颠覆性的领域——《第20篇 | 数据安全新范式:从边界防护到隐私计算的征途》 ,看看在这个数据成为核心生产要素的时代,安全该怎么玩!咱们下期见!)
