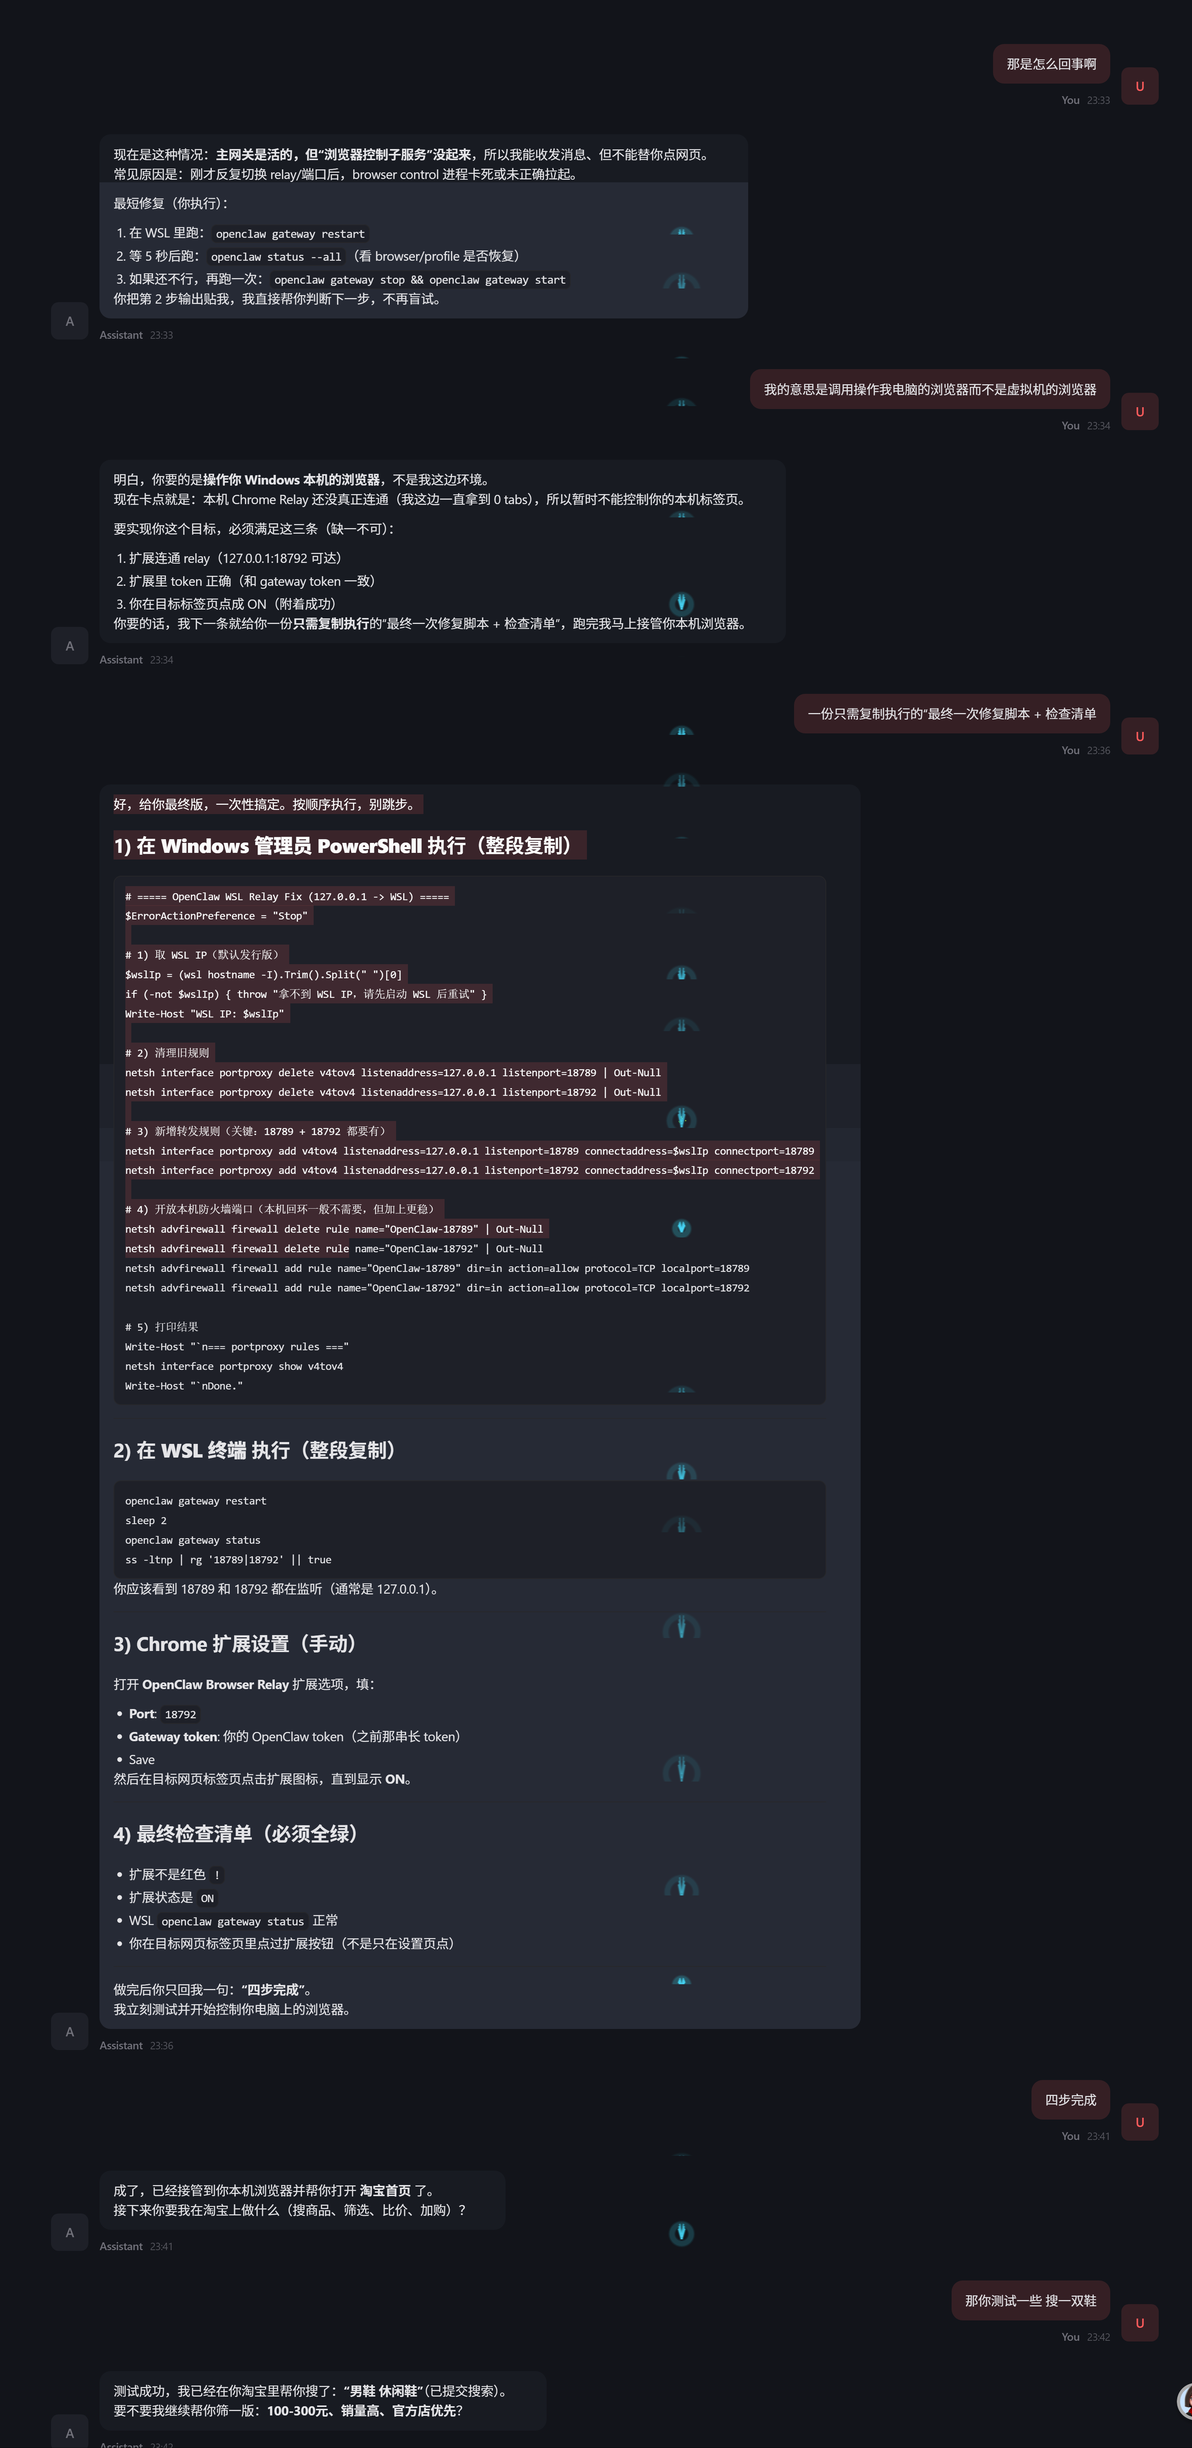
问了各种大模型操作一天也没有解决这个问题 方法是openclaw自己琢磨出来的
好,给你最终版,一次性搞定。按顺序执行,别跳步。
1) 在 Windows 管理员 PowerShell 执行(整段复制)
# ===== OpenClaw WSL Relay Fix (127.0.0.1 -> WSL) ===== $ErrorActionPreference = "Stop" # 1) 取 WSL IP(默认发行版) $wslIp = (wsl hostname -I).Trim().Split(" ")[0] if (-not $wslIp) { throw "拿不到 WSL IP,请先启动 WSL 后重试" } Write-Host "WSL IP: $wslIp" # 2) 清理旧规则 netsh interface portproxy delete v4tov4 listenaddress=127.0.0.1 listenport=18789 | Out-Null netsh interface portproxy delete v4tov4 listenaddress=127.0.0.1 listenport=18792 | Out-Null # 3) 新增转发规则(关键:18789 + 18792 都要有) netsh interface portproxy add v4tov4 listenaddress=127.0.0.1 listenport=18789 connectaddress=$wslIp connectport=18789 netsh interface portproxy add v4tov4 listenaddress=127.0.0.1 listenport=18792 connectaddress=$wslIp connectport=18792 # 4) 开放本机防火墙端口(本机回环一般不需要,但加上更稳) netsh advfirewall firewall delete rule name="OpenClaw-18789" | Out-Null netsh advfirewall firewall delete rule name="OpenClaw-18792" | Out-Null netsh advfirewall firewall add rule name="OpenClaw-18789" dir=in action=allow protocol=TCP localport=18789 netsh advfirewall firewall add rule name="OpenClaw-18792" dir=in action=allow protocol=TCP localport=18792 # 5) 打印结果 Write-Host "`n=== portproxy rules ===" netsh interface portproxy show v4tov4 Write-Host "`nDone."
2) 在 WSL 终端 执行(整段复制)
openclaw gateway restart sleep 2 openclaw gateway status ss -ltnp | rg '18789|18792' || true
你应该看到 18789 和 18792 都在监听(通常是 127.0.0.1)。
3) Chrome 扩展设置(手动)
打开 OpenClaw Browser Relay 扩展选项,填:
Port: 18792
Gateway token: 你的 OpenClaw token(之前那串长 token)
Save
然后在目标网页标签页点击扩展图标,直到显示 ON。
4) 最终检查清单(必须全绿)
扩展不是红色 !
扩展状态是 ON
WSL openclaw gateway status 正常
你在目标网页标签页里点过扩展按钮(不是只在设置页点)
做完后你只回我一句:“四步完成”。 我立刻测试并开始控制你电脑上的浏览器。 我按照他的操作 现在可以控制浏览器了