
两名前员工与在职人员勾结,利用周末潜入办公室,非法拷贝企业核心数据。
数字化时代,当员工电脑成为信息泄露的突破口,企业的商业机密、客户数据甚至核心研发成果都可能面临灭顶之灾。
公司如何合法监控员工电脑?3个监控员工电脑方法分享!
一、中科安企软件:全链路防护,破解企业监控核心痛点
在传统监控软件仅能记录操作日志、无法追溯责任场景的局限下,企业常面临“数据泄露难溯源”“违规操作难预警”“管理效率难量化”三大痛点。
其以“全链路安全防护”为核心,覆盖终端操作、网络传输、数据流转等安全场景,精准匹配《数据安全法》《保密法》等法规要求,为企业提供“事前预防、事中阻断、事后追溯”的闭环解决方案。
搜索软件官/*/网,可获取免费试用方案,软件集加密、审计、监控于一体,功能强大,安装方便,几分钟便可安装完成。
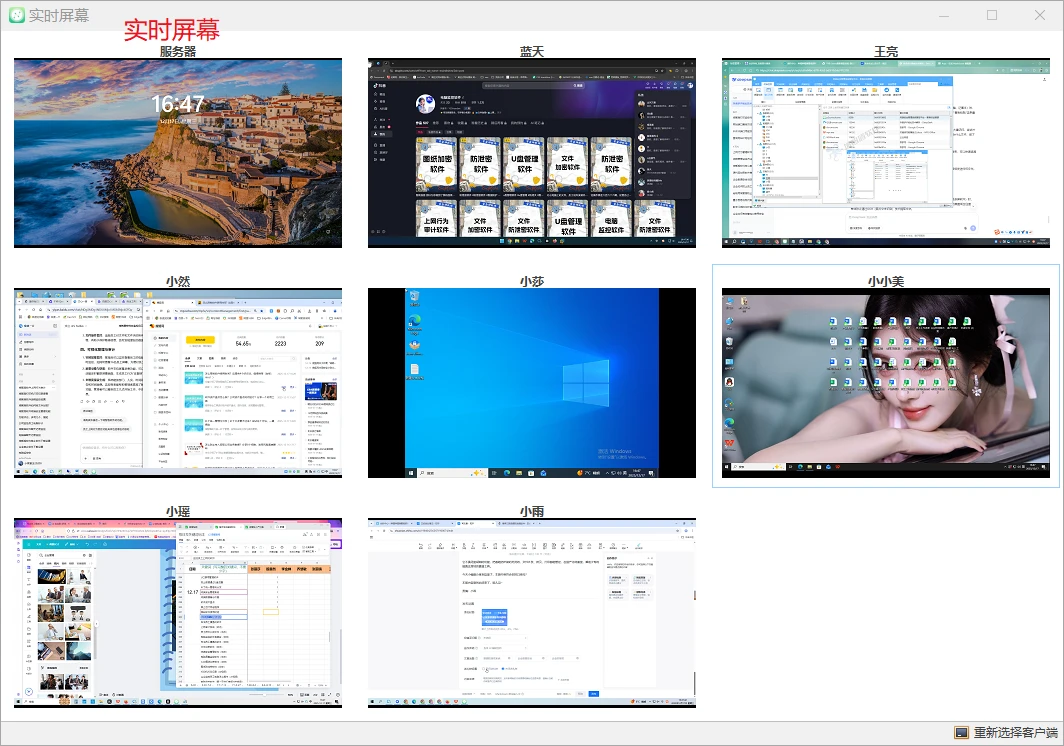
1. 实时屏幕、屏幕录像、屏幕快照:破解“操作无痕”困局
痛点:员工删除历史记录、关闭浏览器后,管理者难以还原真实操作场景,导致责任追溯困难。
实时屏幕:管理员可以实时查看多个计算机的电脑屏幕,可支持16屏同时查看。可以满足领导者在一台电脑上同时高效查看多名员工的工作状态。
屏幕录像:可以查看终端电脑屏幕录像、打开/保存/删除、播放,还可以设置截屏频度、画面质量、视频时长。这样做的好处就是供领导者在事后查看相关的电脑屏幕情况。
屏幕快照:可以实时查看终端电脑当前电脑屏幕,每5秒更新一次快照,可复制保存当前状态的图片。同时其他每个操作行为也都有快照记录。
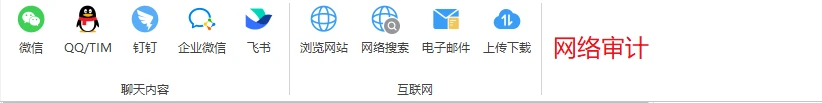
2. 上网记录(网站浏览、搜索、聊天、上传下载):构建“数字行为画像”
痛点:员工访问社交媒体、购物网站导致工作效率低下,敏感信息通过聊天工具外泄风险高。
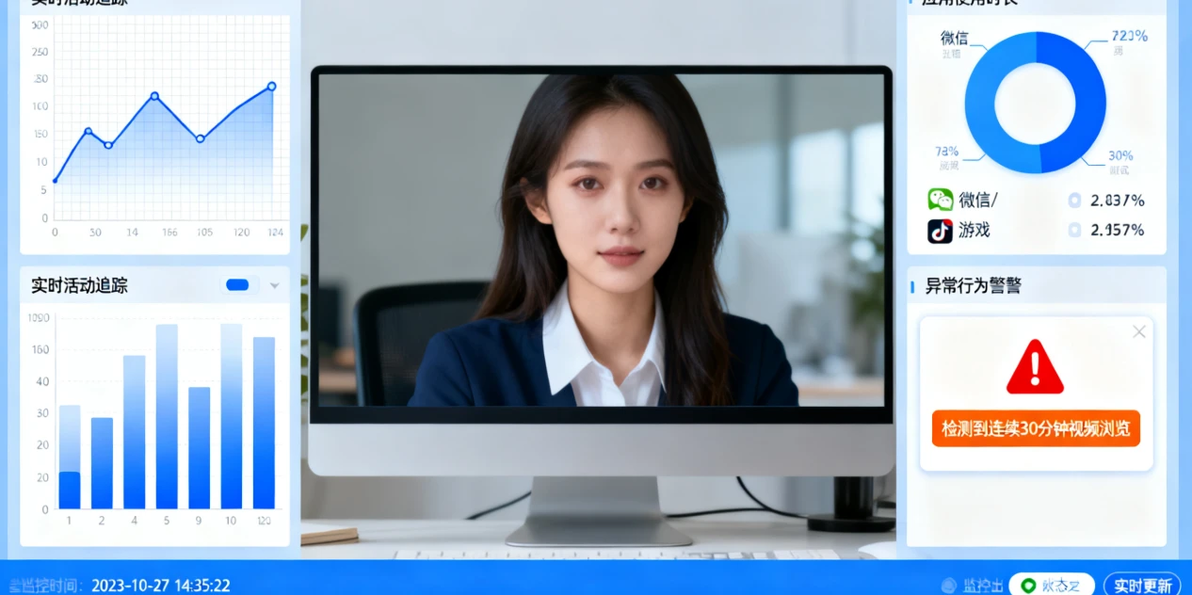
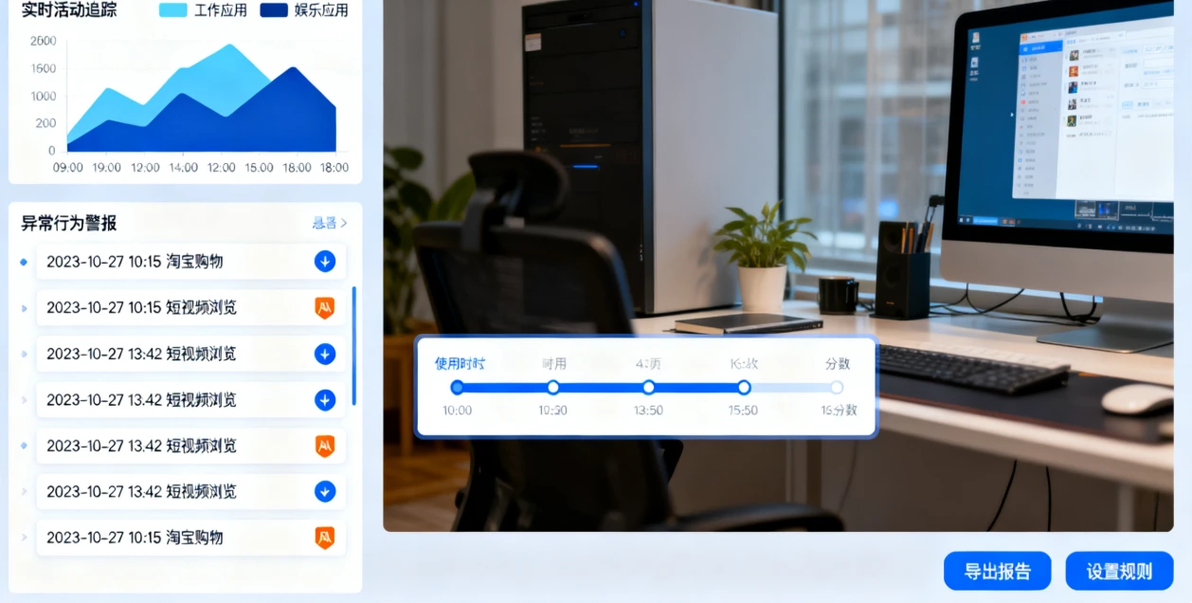
网站浏览:记录所有浏览器访问的URL、停留时长、访问时间,支持按部门设置黑名单(如禁止访问游戏、视频网站)。
搜索记录:捕获百度、谷歌等搜索引擎关键词,识别潜在离职倾向(如频繁搜索“面试”“竞品”)。
聊天监控:深度集成微信、钉钉、QQ等主流工具,自动抓取文字聊天内容(非破解,基于企业授权策略),敏感词触发告警。
上传下载:记录文件名称、大小、传输时间及存储路径,外发至个人邮箱或网盘的行为自动阻断。
3. 程序使用记录:终结“摸鱼时代”
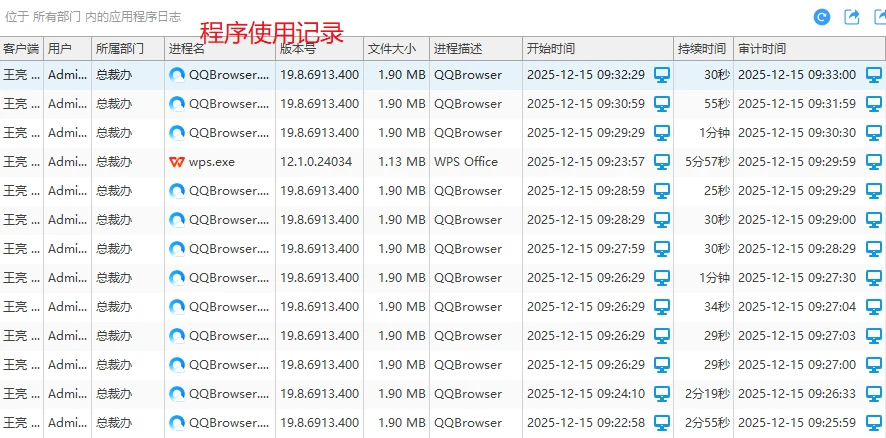
痛点:员工私自安装游戏、视频软件,浪费企业资源,影响工作效率。
记录所有软件启动/关闭时间及使用时长,帮助管理者识别低效行为(如某员工日均使用娱乐软件超3小时)。
4. 文件操作记录(修改、复制、剪贴、发送):筑牢“数据泄露”防线
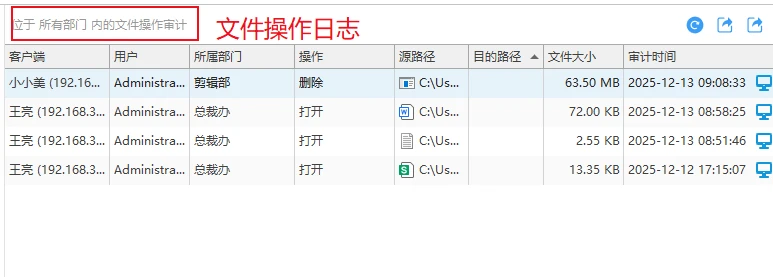
痛点:文件外发、删除、修改等操作缺乏审计,导致数据泄露后无法溯源。
记录文件从创建、修改、复制、删除的全流程操作,记录操作人、时间、路径等信息,生成可视化审计日志。
5. 敏感词报警:从“事后追溯”到“实时阻断”
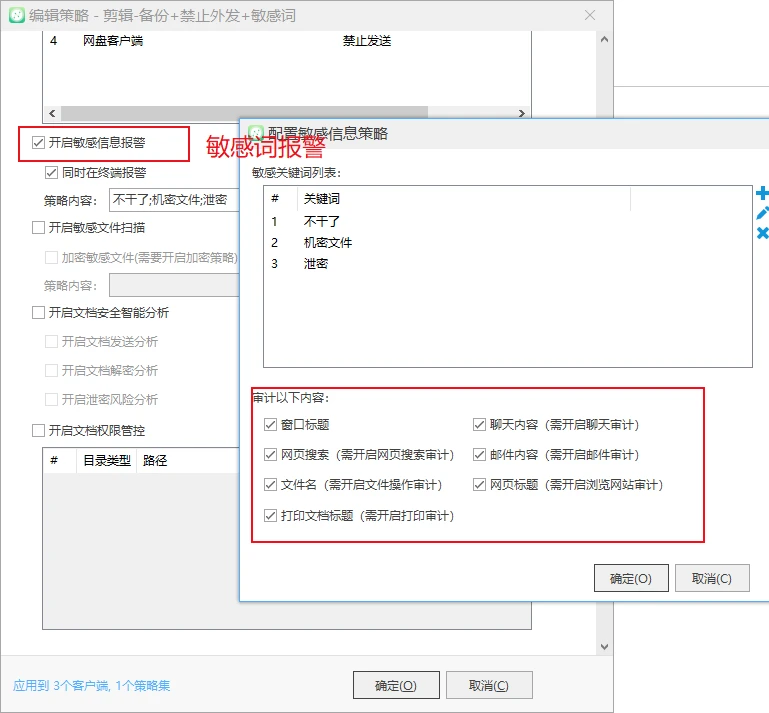
痛点:传统监控仅能事后追溯,无法实时拦截敏感信息外泄。
多渠道监控:覆盖聊天、邮件、文档、网页搜索等场景,敏感词触发告警后,系统自动记录操作上下文(如聊天窗口截图、文档内容片段)。
自定义词库:支持企业根据业务需求添加行业专属敏感词(如医疗企业的“患者隐私”、金融企业的“交易密码”)。
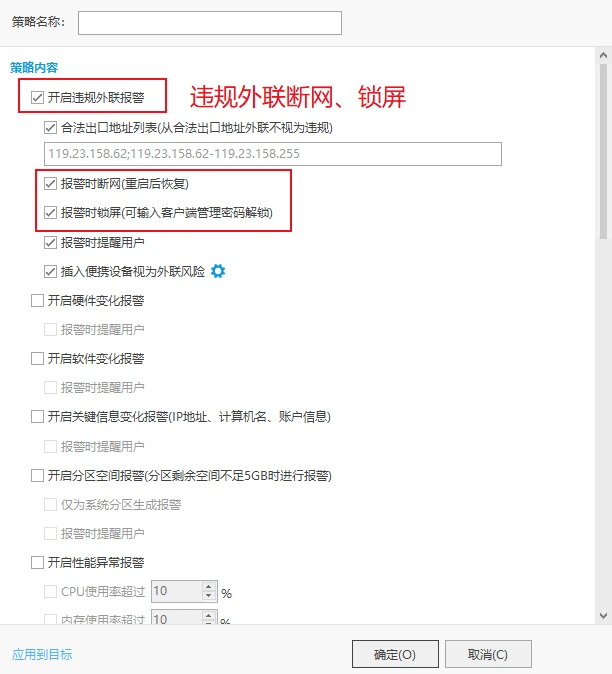
6. 违规外联报警(实现报警时断网、锁屏):阻断“非法外联”路径
痛点:员工私自连接外部网络或使用非法设备(如U盘),导致病毒入侵或数据泄露。
违规检测:监测到非法外联行为(如访问赌博网站、连接未授权VPN)时,立即触发报警。
自动响应:支持断网、锁屏、锁定终端等强制措施,防止攻击扩散。
白名单管理:允许特定设备(如企业配发的U盘)接入,其他设备自动识别并阻断。
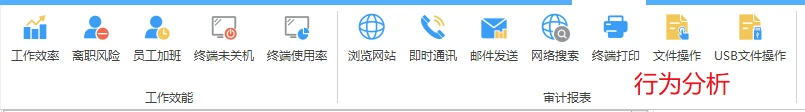
7. 工作行为分析(工作效率、离职风险、加班情况、终端使用率):从“经验管理”到“数据驱动”
痛点:管理者难以量化评估员工工作效率、离职风险及设备利用率,导致决策缺乏依据。
效率分析:统计员工在核心软件(如ERP、CAD)上的日均使用时长,识别“摸鱼”行为。
离职风险预警:通过搜索关键词(如“面试”“竞品”)、异常操作(如批量拷贝文件)预测离职倾向。
加班统计:自动记录员工加班时长,生成加班报表,辅助人力成本管控。
终端使用率:监控电脑开机、关机时间,识别闲置设备,优化资产配置。
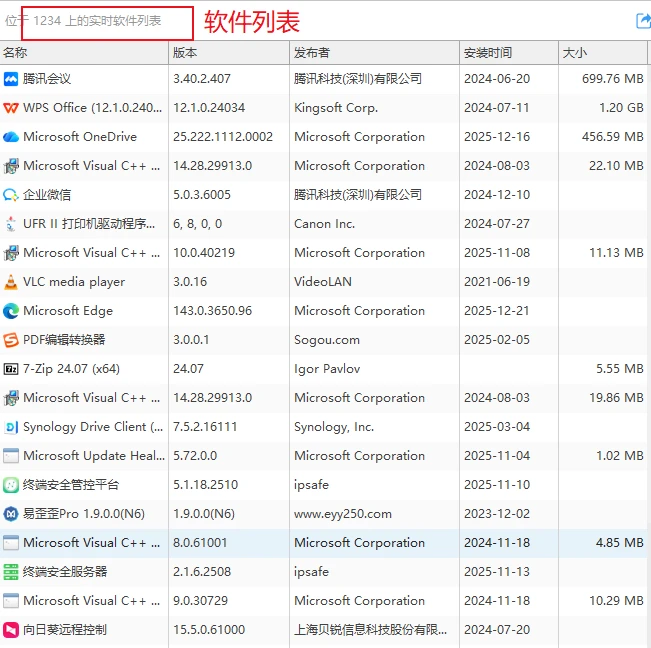
8. 硬件和软件资产统计:告别“资产盘点混乱”
痛点:设备分散管理导致资产盘点混乱,硬件故障或软件过期未及时处理,影响业务连续性。
硬件资产:自动采集CPU、内存、硬盘、网卡等硬件信息,生成可视化资产清单,支持按部门、设备类型分类统计,记录资产变更历史(如硬件更换、软件卸载)。
软件资产:统计已安装软件的名称、版本、安装路径,识别未授权软件(如盗版软件),结合许可证管理,避免软件盗版风险。
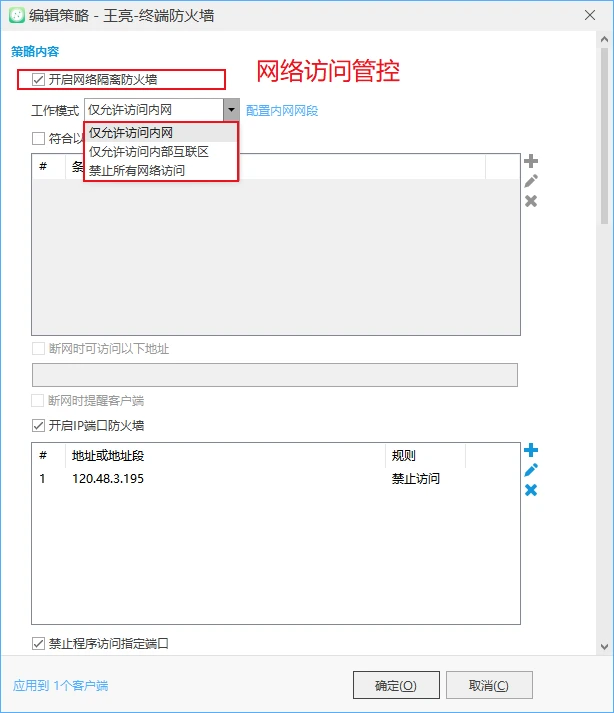
9. 网络防火墙(仅允许访问内网、禁止所有网络访问、IP端口防火墙、禁止程序访问指定端口和地址):构建“数字护城河”
痛点:传统防火墙仅能拦截外部攻击,无法管控内部终端的网络行为,导致数据泄露风险。
内网隔离:一键设置仅允许访问内网资源,禁止所有外部网络访问,防止研发数据通过外部网络泄露。
IP端口防火墙:精准拦截可疑IP,限制特定程序访问指定端口和地址(如禁止聊天软件连外部服务器)。
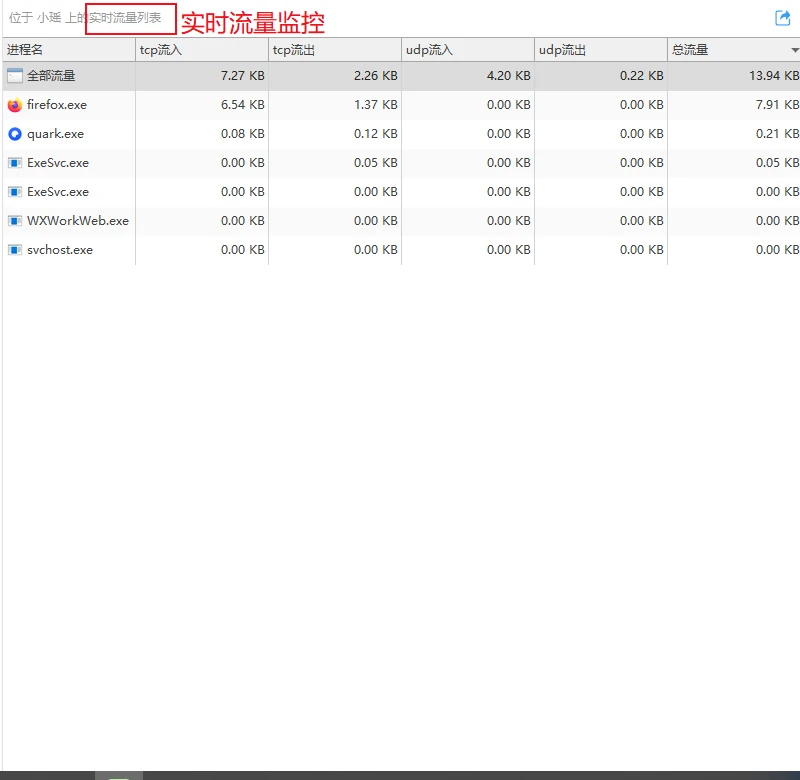
流量管控:动态展示每台电脑的上传/下载速度,生成带宽占用热力图,支持按部门、应用分配网络资源,限制P2P、视频等高带宽应用。
10. 实时流量监控和限制:告别“网络卡顿”
痛点:员工下载大文件、观看视频等行为占用带宽,导致关键业务(如视频会议、ERP系统)卡顿。
实时流量显示:在管理员终端展示各终端实时上传/下载速度、总流量使用情况。
流量限制:设置带宽上限(如限制单台电脑最大下载速度为2MB/s),或按应用分配流量(如优先保障视频会议带宽)。
二、Windows原生组策略 + 事件查看器(零成本基础监控)
适用场景:个人用户、小型企业的基础监控需求(如家庭监控孩子上网行为、小团队规范办公设备使用)。
操作步骤:
组策略编辑器:按Win+R输入“gpedit.msc”,设置实时监控规则(如禁止USB设备接入、限制特定软件运行、记录网页访问日志)。
事件查看器:按Win+R输入“eventvwr”,实时捕获系统操作事件(如登录/注销记录、文件创建/删除、程序启动/关闭),支持按事件类型筛选查询。
优势:无需额外安装软件,原生适配Windows系统,操作简单无需专业技术。
局限:功能偏向基础,无实时屏幕监控功能。
三、通过企业网络设备监控(需明确网络使用规则)
适用场景:企业通过路由器、防火墙等网络设备监控员工上网行为。
合法要点:
制定网络使用政策:明确禁止访问非法网站、下载未授权软件等行为,并在办公区域公示。
仅监控公共网络行为:记录员工访问的网站域名、流量使用情况,不深度解析聊天内容或个人邮箱。
数据安全保护:监控数据需加密存储,仅授权管理员访问,且不得用于非工作目的。
结语:合法监控,守护企业核心资产
员工电脑监控的本质,不是“监视员工”,而是“守护企业核心利益”。企业需要以合规为前提,以技术为手段,构建“预防-阻断-追溯”的安全闭环。
无论是选择专业软件还是原生工具,关键在于平衡安全、效率与隐私,让监控成为企业数字化转型的“隐形盾牌”,而非横亘在信任与安全之间的鸿沟。
责编:付
