
就在上周,我接到一个匿名电话:“你们刚离职的项目主管,走之前用U盘拷走了整个研发资料库。”
调取日志后发现:在他提出离职到正式离开的十天里,系统记录到18次将核心文件复制到移动设备的操作。而在离职当天下午,他通过微信将最终版设计图纸传到了自己账号——整个过程系统没有任何预警。
今天,市场上已经出现了与我们高度相似的产品方案。面对这个结果,我们不得不承认:技术手段的缺失,让违规行为在眼皮下悄然发生。
正是这样的教训让我们意识到,一套能够实时预警、主动干预的终端管控体系,不是可选项,而是企业安全的生命线。
那么到底应该如何选择符合时代发展的防泄密软件呢?文章中为您详细盘点7款文件防泄密软件
1. 透视眼终端安全平台
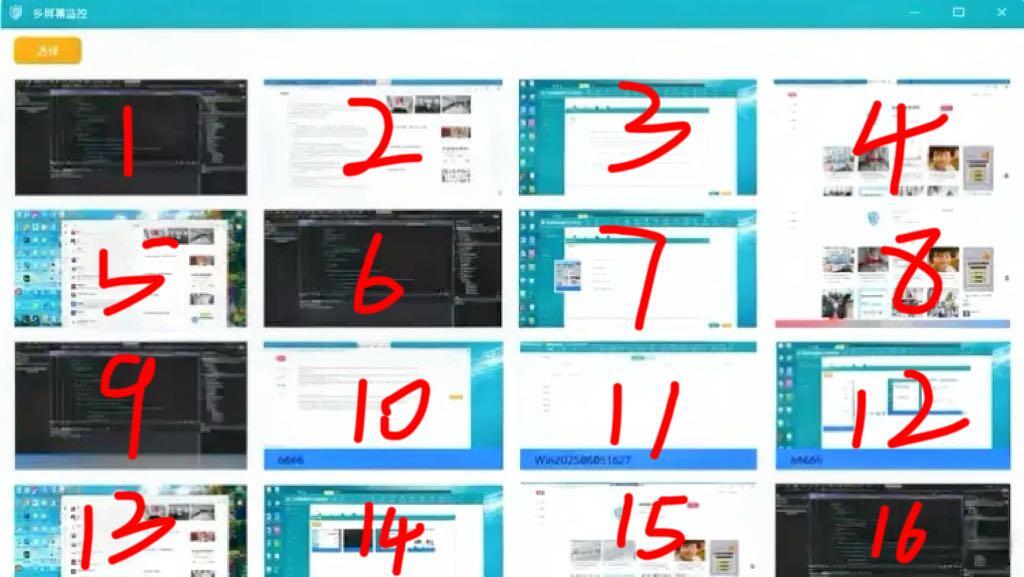
定位:一体化监控与智能加密终端安全体系 核心功能: ·多屏实时监控(支持最多16屏同步查看)
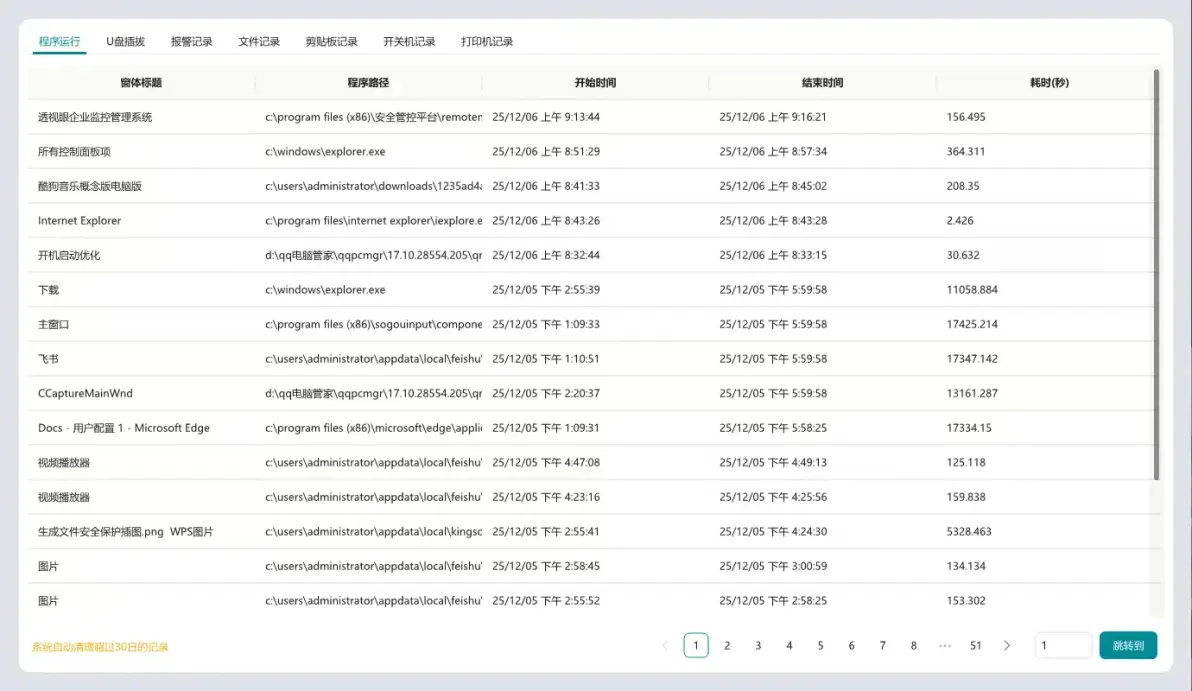
·程序运行全记录(启动/结束时间、使用时长精确到秒)
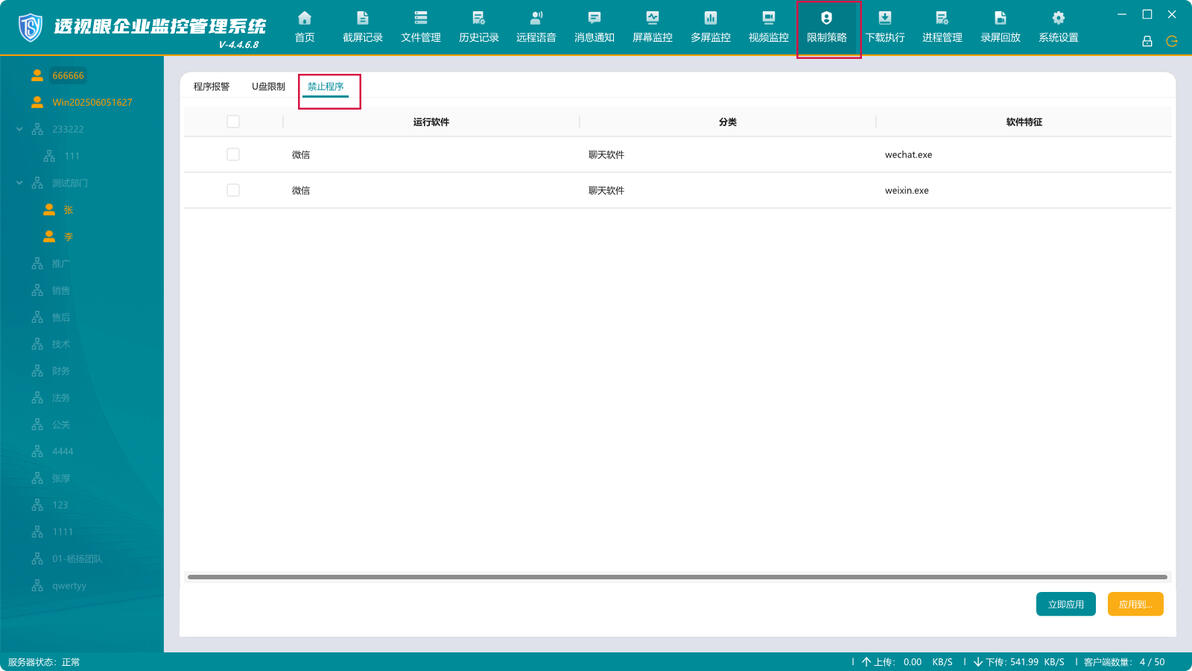
·智能程序管控(黑白名单、时段策略)
·文件透明加密 + 智能内容识别加密
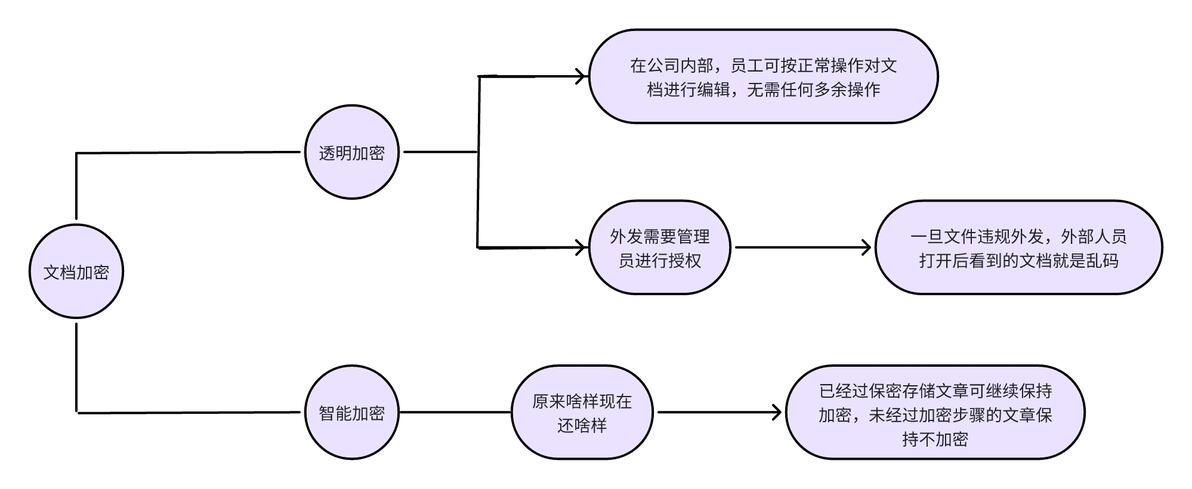
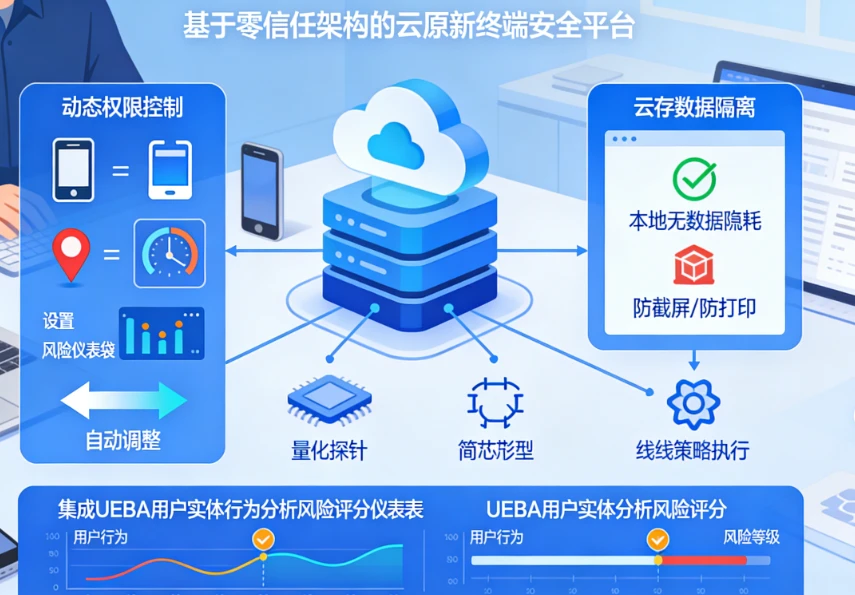
·操作行为回溯与审计报告 适用场景:金融、研发、设计等对内部监控与文档加密有双重高要求的行业 2. 云盾终端感知系统 定位:基于零信任架构的云原生终端安全平台 核心功能: ·动态权限控制(依据设备、位置、行为风险自动调整) ·云缓存数据隔离(本地不留密,防截屏、防打印) ·轻量化探针,支持离线策略执行 ·集成UEBA(用户实体行为分析)风险评分 适用场景:远程办公常态化、使用大量SaaS服务的企业
3. 铁甲数据防泄露DLP 2026
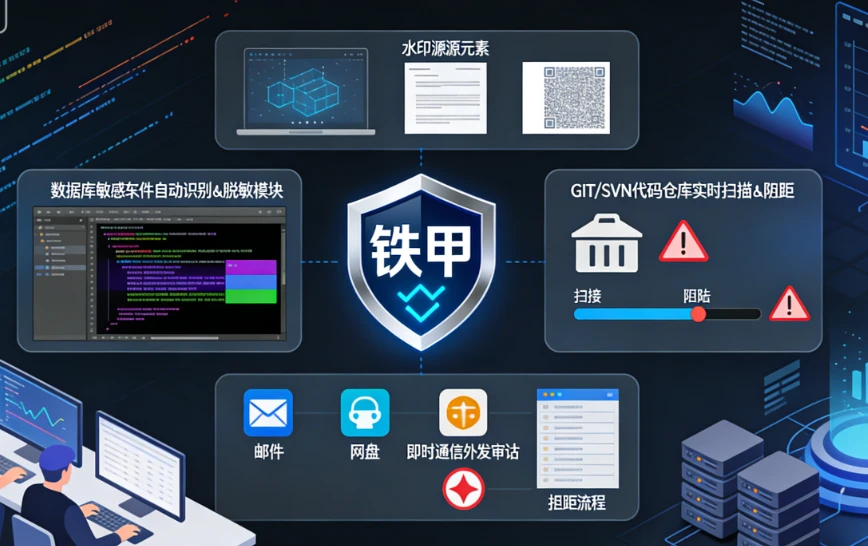
定位:专注结构化数据与代码保护的防泄密方案 核心功能: ·源代码与数据库敏感字段自动识别与脱敏 ·Git/SVN等代码仓库实时扫描与阻断 ·水印溯源(动态屏幕水印+文档水印) ·邮件、网盘、即时通讯外发审计与阻断 适用场景:互联网研发团队、大数据分析企业
4. 智控终端安全助手
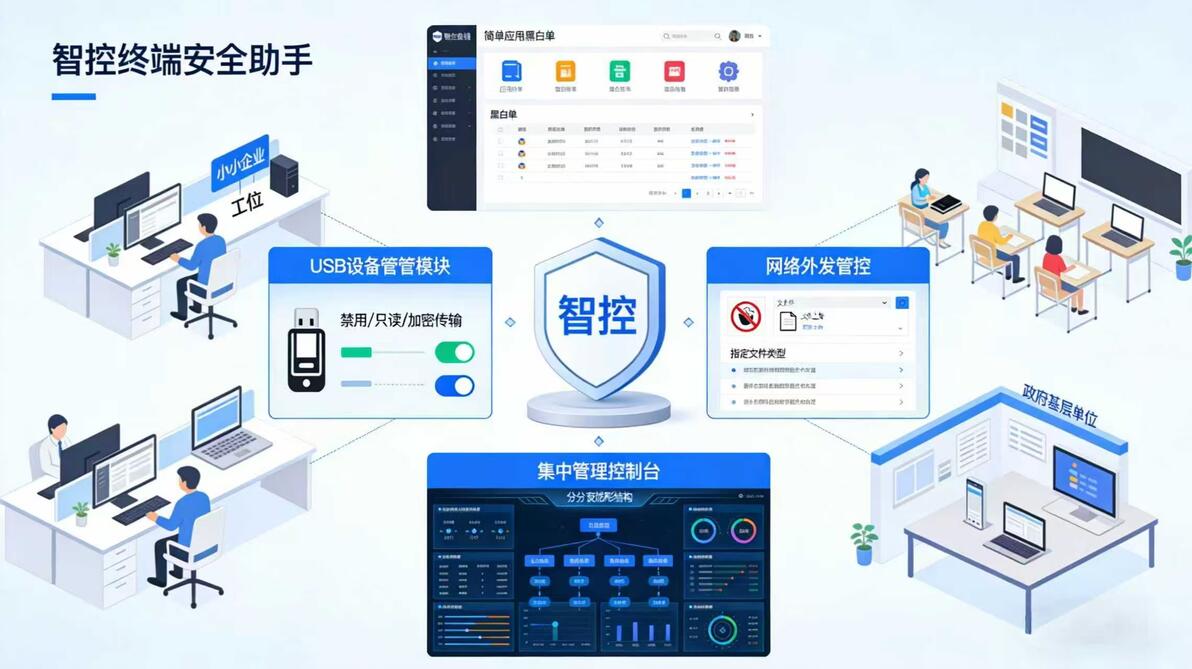
定位:轻量级、低侵入、易部署的SMB解决方案 核心功能: ·USB设备管控(禁用/只读/加密传输) ·网络外发管控(禁止上传指定文件类型至公网) ·简单应用程序黑白名单 ·集中管理控制台(支持多分支机构) 适用场景:中小型企业、教育机构、政府基层单位
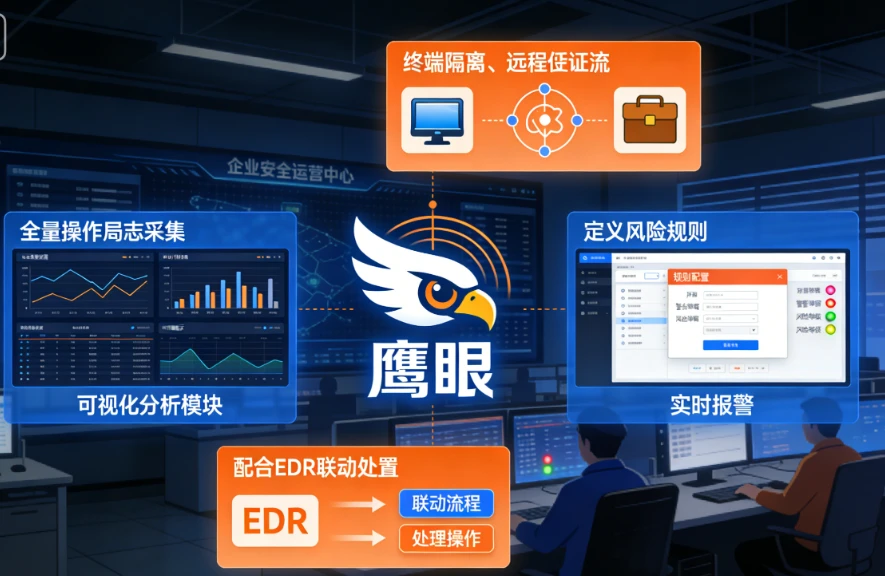
5. 鹰眼终端审计与响应系统
定位:侧重审计取证与威胁响应的安全平台 核心功能: ·全量操作日志采集与可视化分析 ·自定义风险规则与实时告警 ·终端隔离与远程取证 ·配合EDR(终端检测与响应)联动处置 适用场景:已部署基础防泄密系统、需提升威胁发现与响应能力的企业
6. 密卫文档安全系统
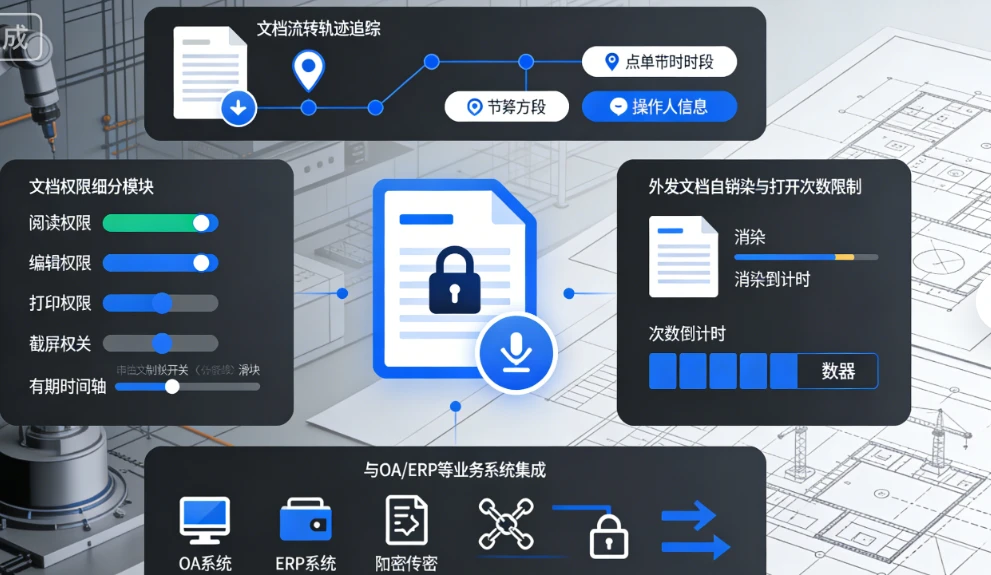
定位:专业级文档权限管理与加密系统 核心功能: ·文档权限细分(阅读、编辑、打印、截屏、有效期等) ·外发文档自销毁与打开次数限制 ·文档流转轨迹追踪 ·与OA、ERP等业务系统集成加密 适用场景:律师事务所、会计师事务所、制造业图纸管理部门
7. 天穹终端统一管控平台
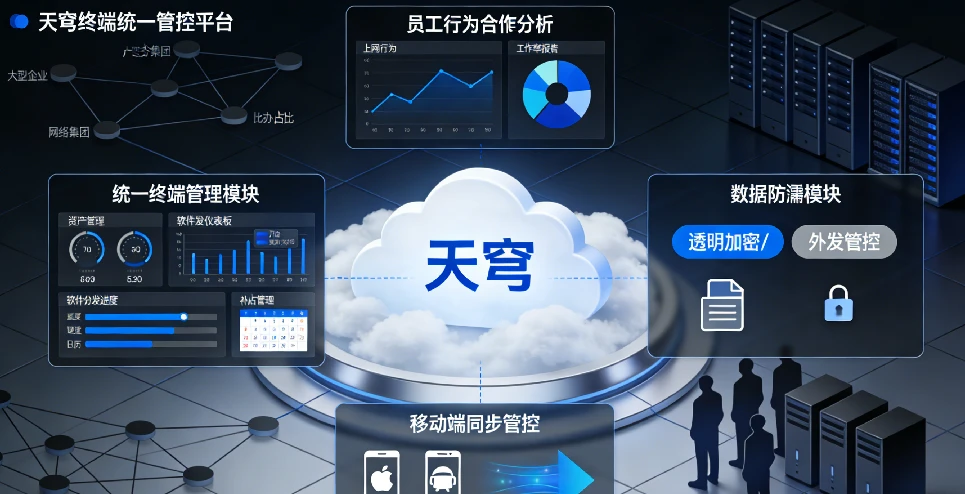
定位:集防泄密、设备管理、IT运维于一体的综合平台 核心功能: ·统一终端管理(资产管理、软件分发、补丁管理) ·数据防泄露模块(可选配透明加密或外发管控) ·员工行为合规分析(上网行为、工作效率报表) ·移动端(iOS/Android)同步管控 适用场景:中大型集团企业,希望整合终端安全与IT运维管理的用户
选型建议摘要:
·重视内部监控与追溯 → 透视眼、鹰眼 ·强文档与外发管控需求 → 密卫、铁甲 ·云办公与零信任架构 → 云盾 ·中小型或轻量部署 → 智控 ·综合终端管理需求 → 天穹 建议企业在选型前进行PoC测试,结合自身终端规模、网络环境、数据敏感程度及IT管理能力进行综合评估。在2026年的安全环境下,技术手段需与管理制度、员工教育相结合,方可构建有效的数据防泄露体系。
