
《网络安全的攻防启示录》· 第一篇章:破壁之术 · 第7篇
“人类系统中最薄弱的环节,永远是人本身。” ——凯文·米特尼克,传奇黑客
想象一下,你正在办公室忙碌,突然收到公司CEO发来的紧急邮件,要求你立即向一个供应商账户转账一笔款项,用于一项紧急的海外并购。邮件的语气不容置疑,还特别叮嘱你“此事绝密,不要走常规审批流程,一切后果我负责”。
你会怎么做?
也许你会迟疑,但看到发件人是CEO的名字,邮箱地址也看似无误,再加上“紧急”、“绝密”的字眼,很多人可能会选择服从。这正是2016年奥地利一家航空航天零部件制造商被诈骗4200万欧元的真实剧本。攻击者没有动用任何高深的黑客技术,仅仅通过精心伪造的邮件和电话,就攻破了这家高科技企业的防线。
这,就是社会工程学(Social Engineering)的威力。
在前面的篇章中,我们探讨了黑客如何利用技术漏洞“破壁”而入。但在现实的网络世界中,最坚固的防火墙往往不是被技术击穿的,而是被一张巧嘴、一封邮件、甚至一个微笑所绕过的。
作为在ICT行业摸爬滚打了30多年的老兵,我见证了技术安全防御体系的日益完善,但也无奈地发现,针对“人”的攻击却愈演愈烈,且手法日益精进。
今天,就让我们像朋友聊天一样,拆解这套“欺骗的法则”,看看攻击者是如何利用我们生而为人的本能反应,把我们变成他们手中的棋子。我们将从经典的心理学原理出发,一路探寻到AI时代令人毛骨悚然的深度伪造,并最终找到守护我们内心防线的钥匙。
一、 为什么我们会“上当”?解构人性的漏洞
社会工程学的核心,不是 掌握多么高深的技术,而是 洞察和操纵人性。黑客们是顶尖的心理学家,他们精通如何利用我们的认知偏差和心理弱点。
著名心理学家罗伯特·西奥迪尼在《影响力》一书中总结了六大原则,这恰恰也是社会工程学攻击的理论基石。让我们看看这些原则是如何被黑客们“武器化”的。
1.1 权威(Authority):对权力的盲目服从
核心逻辑: 我们从小就被教育要服从权威。当面对警察、领导、专家等身份时,我们往往会不自觉地降低防备,遵从他们的指令。 攻击场景: 开篇提到的CEO诈骗就是典型案例。此外,冒充公检法要求你把资金转入“安全账户”,冒充IT管理员要求你提供密码进行“系统维护”,都是在利用我们对权威的恐惧和服从。
1.2 紧急性(Urgency):制造恐慌,关闭理性大脑
核心逻辑: 当人处于紧急或高压状态下,负责理性思考的大脑皮层会被抑制,而负责本能反应的杏仁核会接管控制权,导致我们做出冲动决策。 攻击场景: “你的账户存在严重安全风险,请立即点击链接验证!”、“恭喜你中奖了,请在10分钟内领取,过期作废!”。这些信息都在刻意制造一种紧迫感,迫使你在没时间思考的情况下采取行动。
1.3 互惠(Reciprocity):难以拒绝的“小恩小惠”
核心逻辑: 当别人给我们一点好处时,我们会有强烈的负债感,想要回报对方。 攻击场景: 黑客可能会先给你提供一些看似有价值的免费资源、技术帮助,甚至是一个带有恶意软件的U盘(“捡到”U盘的人往往会好奇地插上电脑看看里面有什么)。当你接受了这些“恩惠”,面对他们随后的要求(如填写调查问卷泄露信息、运行某个程序)时,就很难拒绝了。
1.4 喜好(Liking):对“自己人”的信任
核心逻辑: 我们更愿意答应自己认识、喜欢或相似的人提出的要求。 攻击场景: 攻击者会通过社交媒体研究你的兴趣爱好,然后伪装成一个与你有共同语言的“知己”,或者一个富有魅力的异性,在建立情感联系后套取你的敏感信息,这就是典型的“杀猪盘”。
1.5 社会认同(Social Proof):随大流的羊群效应
核心逻辑: 在不确定的时候,我们倾向于模仿大多数人的行为。 攻击场景: “90%的同事都已经完成了安全升级,你还在等什么?”攻击者利用这种从众心理,让你觉得如果不按他们说的做,自己就是那个“异类”。
1.6 稀缺(Scarcity):物以稀为贵的焦虑
核心逻辑: 机会越少,价值似乎就越高。失去的恐惧往往比获得的渴望更能驱动我们。 攻击场景: “内部绝密资料,限时下载”、“仅剩最后3个名额的投资机会”。利用稀缺性制造焦虑,诱导你做出非理性的决策。
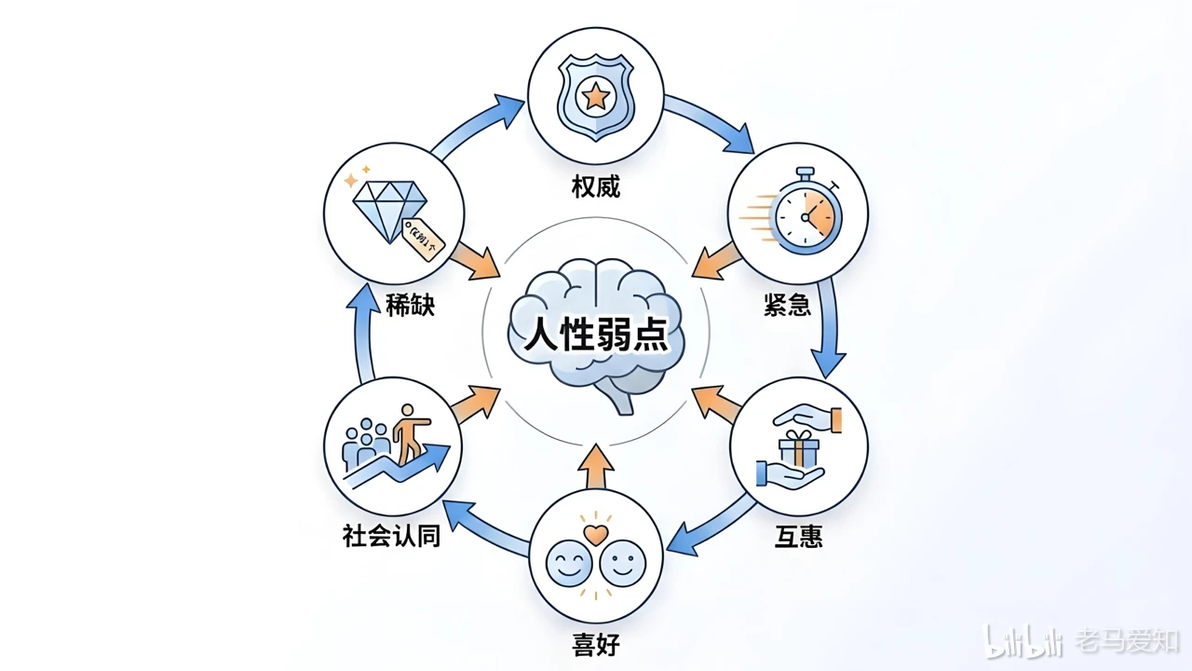
社会工程学攻击的六大心理武器
二、 经典话术:黑客的“剧本杀”
了解了原理,我们来看看黑客是如何将这些原理编织成一个个精妙的“剧本”的。
2.1 钓鱼攻击(Phishing):愿者上钩
这是最常见、最古老的社会工程学攻击方式。攻击者像渔夫一样,大规模抛撒诱饵(虚假的邮件、短信、网站),等待受害者上钩。
场景: 你收到一封来自“银行”的邮件,称你的账户因异常登录被冻结,需要点击链接验证身份。链接打开后是一个与真实银行网站几乎一模一样的钓鱼网站。一旦你输入账号密码,信息就会被黑客截获。
2.2 鱼叉式钓鱼(Spear Phishing):精准猎杀
与广撒网的普通钓鱼不同,鱼叉式钓鱼是针对特定目标(如企业高管、财务人员、IT管理员)的精准攻击。攻击者会花费大量时间进行侦察,收集目标的个人信息、工作习惯、人际关系等,然后量身定制一封极具迷惑性的邮件。
场景: 攻击者冒充你的合作伙伴,发来一封关于“新项目合同细节”的邮件,附件是一个带有恶意宏病毒的Word文档。由于邮件内容高度相关,且发件人看似可信,你很容易中招。
2.3 捕鲸攻击(Whaling):针对“大鱼”的围猎
这是鱼叉式钓鱼的升级版,专门针对企业最高层(如CEO、CFO)进行攻击。这类攻击往往涉及巨额资金诈骗或核心机密窃取,剧本更加复杂、耐心。开篇提到的CEO欺诈就属于此类。
2.4 语音钓鱼(Vishing)与短信钓鱼(Smishing)
随着人们对邮件钓鱼警惕性的提高,攻击者开始转向电话和短信。
Vishing: 利用网络电话(VoIP)伪造来电显示,冒充银行、政府机构或技术支持人员,通过话术诱导你泄露敏感信息或进行转账。
Smishing: 发送带有恶意链接的短信,诱导你点击下载木马应用或访问钓鱼网站。国内常见的“ETC过期”、“医保卡停用”短信诈骗就属此类。
思考小札: 回想起同行讲过的一个真实案例,一家企业的财务总监,接到一个自称是“税局专管员”的电话,准确报出了公司的税务登记号和最近一笔大额缴税记录。对方声称公司税务存在严重问题,需要立即配合调查,并要求添加QQ进行“远程指导”。财务总监在高度紧张和对权威的恐惧下,一步步落入圈套,最终泄露了网银U盾的密码。
事后复盘,黑客的信息来源很可能就是公司之前不慎泄露的内部通讯录和财务报表。这个案例深刻地教训了我们:信息泄露是社会工程学攻击的温床,而对权威的盲目服从则是最致命的催化剂。
三、 AI伪装:当欺骗升级为“降维打击”
如果说经典的社会工程学是黑客的“手工艺术”,那么人工智能(AI)的加入,则将其升级为了一场工业化的“降维打击”。AI不仅让欺骗变得更高效、更廉价,更让它变得真假难辨,令人毛骨悚然。
3.1 深度伪造(Deepfake):眼见不再为实
利用生成式对抗网络(GAN)等深度学习技术,AI可以合成极其逼真的图像、视频和音频。
AI换脸视频: 攻击者可以实时将自己的脸替换成你领导、亲人或朋友的脸,与你进行视频通话。想象一下,你的“CEO”在视频里亲口要求你紧急转账,你还能保持怀疑吗?2024年初,香港一家跨国公司分部遭遇AI“变脸”诈骗,损失高达2亿港元。
AI语音克隆: 只需要短短几秒钟的目标人物语音样本,AI就能克隆出与其音色、语调极其相似的声音,并能输入任意文本让其朗读。攻击者可以利用这种技术打诈骗电话,让受害者防不胜防。
3.2 大语言模型(LLM):生成完美的诱饵
ChatGPT等大语言模型的出现,让钓鱼邮件的编写变得前所未有的简单和完美。
消除语言障碍: 以前的跨国钓鱼邮件往往因为语言生硬、语法错误而被识破。现在,AI可以生成各种语言、文风地道、逻辑严密的邮件,极大地提高了欺骗性。
规模化个性化: 攻击者可以结合收集到的目标信息,利用AI批量生成成千上万封针对不同人的“个性化”钓鱼邮件,效率呈指数级提升。
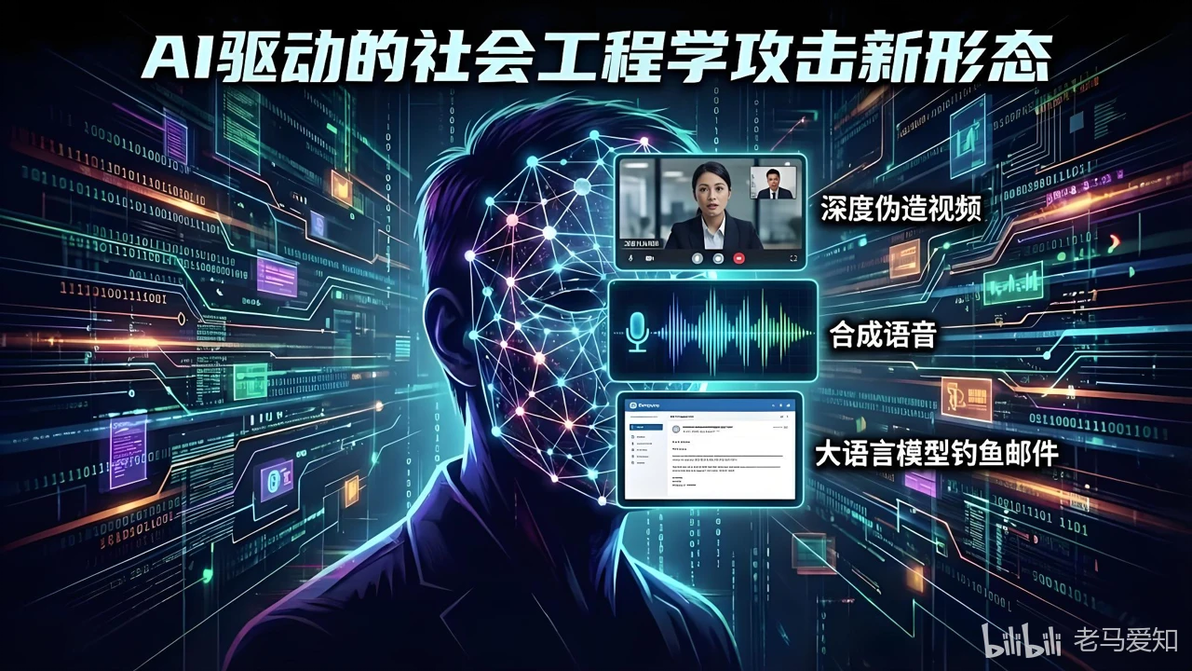
AI驱动的社会工程学攻击新形态
四、 构筑心防:在欺骗的世界里保持清醒
面对如此狡猾和强大的对手,我们该如何自保?
技术手段固然重要(如邮件网关过滤、反诈App),但社会工程学的战场在人的心里,因此,最根本的防御是构筑起强大的心理防线。
这就要求我们从“默认信任”转变为“默认怀疑”,建立起一套“零信任”的思维模式:永不信任,始终验证(Never Trust, Always Verify)。
4.1 慢下来,让理性回归
当你收到任何要求你提供敏感信息、进行转账操作、或点击可疑链接的请求时,无论对方是谁,无论情况多么紧急,请先停下来,深呼吸。这几秒钟的停顿,足以让你的理性大脑重新上线,抑制住冲动的本能反应。
4.2 多渠道交叉验证
对于任何非面对面的敏感请求,一定不要只依赖当前的沟通渠道进行验证。
如果收到CEO的紧急邮件,不要直接回复邮件,而是通过公司内部通讯软件、电话甚至亲自去办公室找他核实。
如果接到“银行客服”的电话,挂断后拨打银行官方网站上公布的客服电话进行确认。
4.3 保护好你的数字足迹
你在社交媒体上分享的每一张照片、每一条状态、每一个定位,都可能是黑客眼中的情报。
尽量减少在公开平台上暴露个人敏感信息、工作细节和人际关系。
为不同的账户设置强且不同的密码,并开启双重验证(2FA)。
4.4 企业级防御:演练与文化
对于企业而言,单纯的安全培训往往效果有限。更有效的是进行常态化的模拟钓鱼演练,让员工在真实的“中招”体验中提高警惕。
更重要的是,要建立一种鼓励怀疑和报告的安全文化。当员工对某个请求产生怀疑时,应鼓励他们大胆求证和上报,而不是因为害怕得罪权威而选择沉默。
结语:一场永无止境的人性博弈
社会工程学,这场针对人性的博弈,可能永远不会有终点。随着技术的进步,攻击者的手段只会越来越高明。
但我们并非无能为力。技术再先进,利用的依然是我们亘古不变的人性弱点。只要我们能保持一颗审慎怀疑的心,遇事多问一个为什么,多做一步验证,就能在很大程度上化解这些看似完美的骗局。
了解了上述针对系统和人的攻击手段后,我们不得不面对另一个严峻的现实:数据在传输过程中也是不安全的。如果说之前的攻击是“破门而入”,那么接下来要介绍的手段更像是“隔墙有耳”甚至是“半路劫道”。
在庞大的网络数字洪流中,您的敏感信息是如何被悄无声息地截获、窃听甚至篡改的?攻击者又是如何破解流量中的“密语”?下一篇,我们将深入网络传输的隐秘世界。
敬请期待《第8篇 | 流量的“密语”:网络监听与中间人攻击的全景解析》。
互动时刻:
本篇小结: 我们深入拆解了社会工程学这一利用人性弱点的攻击方式,剖析了其背后的六大心理学原则,展示了从经典钓鱼话术到AI深度伪造的演进历程。我们认识到,在技术防御之外,构筑起“永不信任,始终验证”的心理防线,是抵御此类攻击的关键。
思考/讨论:
回想一下,你是否曾经历过让你心有余悸的诈骗或钓鱼事件?当时是什么因素让你差点(或已经)中招?
面对越来越逼真的AI深度伪造,你认为我们普通人还有哪些有效的辨别方法?欢迎在评论区分享你的经验和思考。
术语小词典 (更新):
社会工程学 (Social Engineering): 利用人性的弱点(如信任、恐惧、贪婪等),通过操纵和欺骗手段,诱使人们采取特定行动(如泄露信息、执行操作)的攻击方法。
钓鱼攻击 (Phishing): 通过伪造可信发送方的电子邮件、短信或网站,诱骗受害者泄露敏感信息(如密码、银行卡号)的攻击方式。
鱼叉式钓鱼 (Spear Phishing): 针对特定个人或组织的、高度定制化的钓鱼攻击。
深度伪造 (Deepfake): 利用深度学习技术(特别是生成式对抗网络GAN)合成的、高度逼真的虚假图像、视频或音频。
零信任 (Zero Trust): 一种安全模型,核心思想是“永不信任,始终验证”。不基于位置或身份授予默认信任,而是对所有请求进行持续的验证。
