
跨国企业核心文件外流,调查发现,其分散部署的日志系统因格式不统一、时间戳错位,导致攻击路径无法完整追溯。
而一体化审计日志通过“采集-存储-分析-响应”全链路整合,将离散的操作记录转化为可追溯的“数字证据链”,成为企业数据安全的“最后一道防线”。
一体化审计日志是什么?审计一体化管理怎么管理?
一、中科安企软件:一体化审计的“全场景免疫系统”
软件以“加密+审计+管控”为核心,构建了覆盖终端、网络、存储的一体化审计体系。
搜索软件官/*/网,可获取免费试用版,软件集加密、审计、监控于一体,功能强大,安装方便,几分钟便可安装完成,不报毒、可隐藏、无路径、无图标,杀毒软件杀不了,员工也卸载不了。
1. 一体化管理:一个管理端同时管控多个客户端
痛点:传统审计需部署多套系统,管理员需切换不同界面查看日志,效率低下且易遗漏风险。
软件通过统一管理端实现“一屏控全局”:
跨终端覆盖:支持Windows/macOS/Linux终端,管理员可同时监控数百台设备的操作日志。
权限分级管理:按总部-分公司-部门划分权限,例如仅允许总部安全官查看全公司日志,分公司管理员仅能查看本部门记录。
实时同步更新:策略修改后自动推送至所有客户端,确保安全标准统一执行。
2. 文件操作记录:全生命周期的“操作黑匣子”
痛点:文件泄露后难以定位源头,责任追溯困难。
软件记录文件从创建到删除的全生命周期操作:
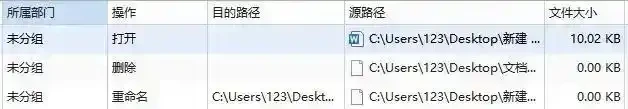
操作类型:记录创建、修改、删除、复制、移动等行为,关联用户与时间戳。
敏感文件追踪:对标记为“机密”的文件(如设计图纸、客户名单)进行重点监控,记录其访问路径。
操作回溯:支持按时间轴回放操作过程,或触发屏幕录像。
3. USB文件记录:堵住物理设备泄密漏洞
痛点:U盘随意接入、文件随意拷贝导致数据外泄。
通过“白名单+加密”双管控:
U盘白名单:仅允许授权设备接入,未登记U盘插入时自动弹出警告并通知管理员。
加密读写:授权U盘拷贝文件时自动加密,仅能在企业内网解密,外发后显示乱码。
操作日志:记录U盘插拔时间、设备序列号、拷贝文件列表。
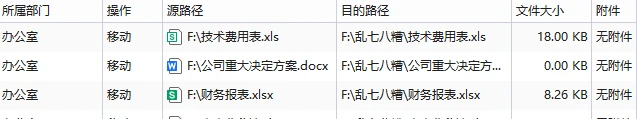
4. 外发文件记录:智能拦截高风险传输
痛点:员工通过邮件、网盘、即时通讯工具外发文件时缺乏管控,敏感信息易泄露。
中科安企软件实现“事前审批+事中拦截+事后审计”:
外发审批流:员工需提交外发申请,说明文件用途、接收方信息,经部门负责人审批后方可解密外发。
敏感词过滤:自动检测文件内容中的“客户名单”“核心技术”等关键词,触发拦截并报警。
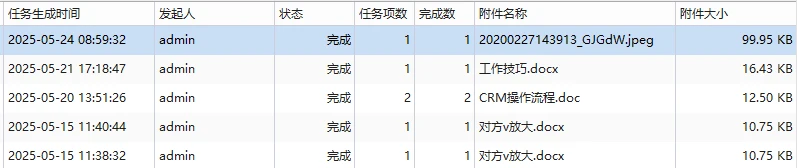
5. 敏感文件记录:AI驱动的智能识别
痛点:人工标记敏感文件效率低,且难以覆盖所有变体(如“客户名单2025”)。
软件采用“规则+AI”双引擎:
预置规则库:支持按文件类型(如CAD图纸、Excel表格)、关键词(如“报价单”“专利”)标记敏感文件。
AI内容分析:通过自然语言处理(NLP)识别非结构化数据中的敏感信息,例如从PDF合同中提取“保密条款”并标记。
动态更新:根据企业业务变化自动调整敏感文件规则,减少人工维护成本。
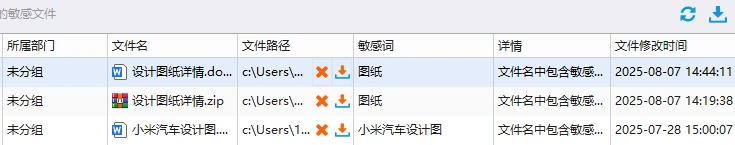
6. 备份文件记录:数据安全的“最后一道防线”
痛点:备份文件被篡改或删除导致数据不可恢复。
软件实现“备份-存储-审计”闭环:
自动备份:按策略备份加密文件至本地服务器或云存储,支持增量备份与差异备份。
防篡改存储:备份文件采用区块链存证技术,确保数据不可篡改。
备份日志审计:记录备份时间、文件大小、存储位置,支持按时间范围检索备份记录。
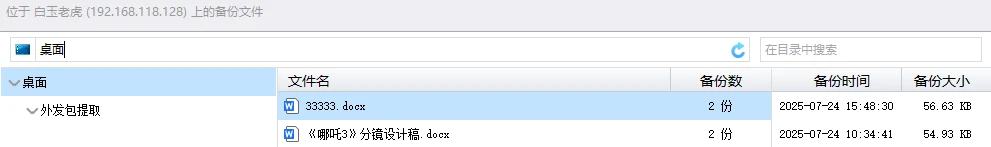
7. 邮件发送日志:全渠道管控邮件风险
痛点:邮件成为数据泄露的“隐形通道”,且传统审计仅能记录邮件主题,无法关联附件内容。
中科安企软件实现“邮件全生命周期审计”:
邮件内容审计:记录收件人、主题、正文及附件名称,支持SSL/TLS加密协议解析。
发送限制:禁止向境外IP或非合作企业域名发送邮件,白名单内地址自动放行。
异常行为报警:检测“高频发送”“大附件发送”等异常行为,触发二次认证或拦截。
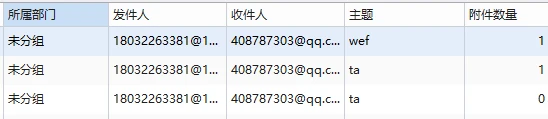
8.程序使用记录:精准识别“无效工作”
企业痛点:员工上班刷游戏、看视频,传统考勤无法反映真实工作效率。
软件按程序类型分类统计使用时长,识别“挂机”行为(如程序运行但无鼠标键盘操作)。
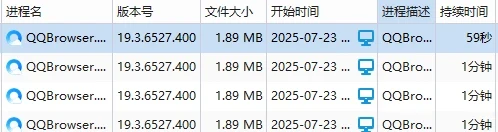
9.上网记录(网站浏览、搜索、聊天、上传下载):构建“数字围栏”
企业痛点:员工上网行为难以管控,泄密、摸鱼行为隐蔽难查。
软件详细记录员工的网络使用情况:
网站浏览:记录访问的网址、停留时间,生成“摸鱼报告”。
搜索记录:监控搜索引擎关键词,防止敏感信息泄露。
聊天记录:捕获微信、QQ、钉钉等主流聊天工具的内容,敏感词触发即时报警。
上传下载:记录文件传输路径、大小及目标地址。发现员工违规操作,立即弹窗报警。
二、Windows系统自带日志审计:轻量级的基础防护
适用场景:预算有限或需快速部署的中小企业。
操作步骤:
启用审核策略:通过“本地组策略编辑器”启用“审核对象访问”“审核过程跟踪”等策略。
设置监控目标:右键目标文件或文件夹,选择“属性→安全→高级→审核”,添加监控用户或组。
管理日志存储:通过“事件查看器”设置日志最大大小(建议至少1GB)并选择覆盖策略。
局限:仅能记录基础操作,无法关联多维度数据(如网络行为、终端状态),且易被绕过(如通过命令行删除文件)。
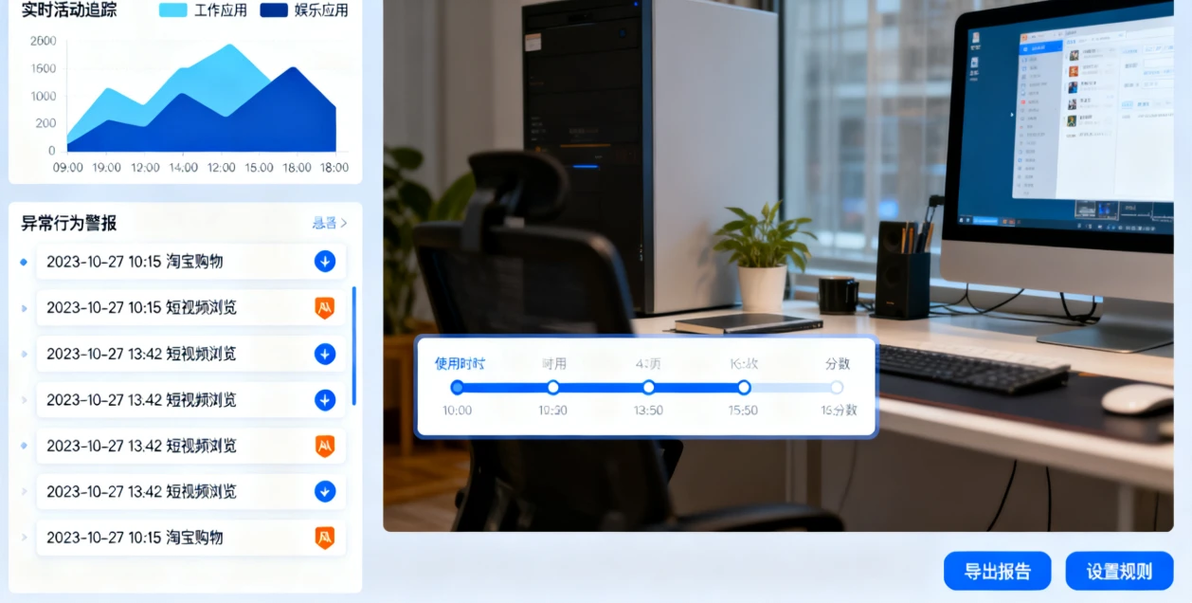
结尾:在数字化转型的浪潮中,一体化审计日志已从“可选配置”升级为“生存刚需”。一体化审计日志,帮助企业构建起合规的审计系统,让每一次创新都获得坚实的安全保障。
责编:付
