
在数字化转型加速的2025年,数据已成为企业最核心的资产之一。
然而,数据泄露事件频发,不仅导致巨额经济损失,更严重损害企业声誉。据IBM《数据泄露成本报告》显示,全球平均数据泄露成本已突破480万美元,且73%的企业在遭遇泄露后客户信任度下降超40%。
分享几种核心数据防泄密措施,助力企业构建无死角防护体系。
一、部署第三方软件(如中科安企软件)
1.文件加密:从源头锁死数据泄露通道
员工误操作或恶意拷贝导致敏感文件外泄,传统加密方式影响工作效率。
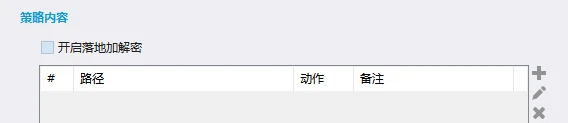
透明加密:文件创建时自动加密,用户无感知,不影响正常操作。无需手动解密,保存后文件仍保持加密状态,企业内部正常流转,违规外发打开则是乱码。
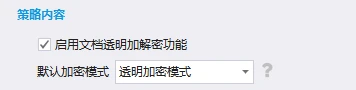
落地加密:文件传输至本地时自动加密,防止收到文件后不打开直接转发造成泄密问题。
复制和剪贴板加密:复制加密文件的内容时,粘贴出去变成“您复制的内容已被加密处理”
搜索软件官/*/网获取试用资格
2.敏感文件报警:实时拦截高危操作
员工误操作或恶意访问敏感文件,传统审计滞后且易遗漏。
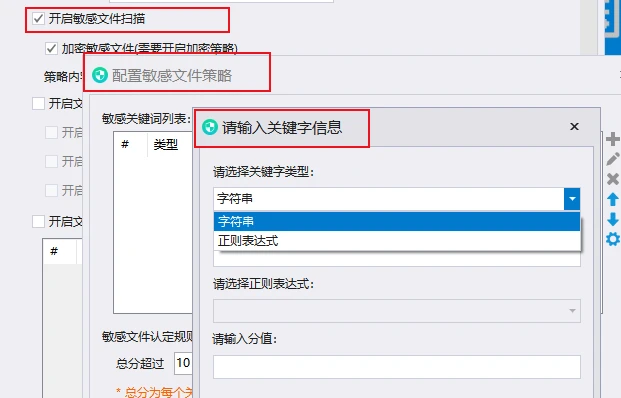
支持按文件哈希值、关键词、路径等设置监控规则,员工编辑、复制、外发敏感文件时,系统立即触发报警,并记录操作轨迹。
3.文件操作记录:全程追溯数据流向
文件外发、拷贝行为难以追踪,泄密后无法定位源头。
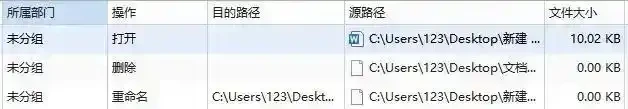
记录所有文件的打开、修改、复制、删除行为,以及通过微信、QQ、邮件、网盘等渠道的外发记录,甚至U盘、移动硬盘的拷贝操作。
4.禁止程序发送文件:切断高危传输路径
员工通过聊天软件、邮件等工具违规外发文件,传统管控手段易被绕过。
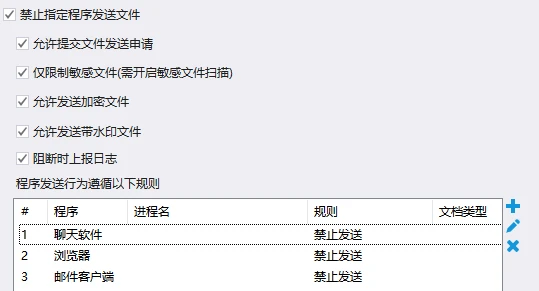
禁止特定程序传输加密文件,例如禁止通过微信、QQ发送加密文档。员工尝试发送时,系统自动拦截并弹出提示:“该文件受保护,禁止外发”。
5.文件操作权限:精细化管控数据访问
部门间数据越权访问,员工随意新建、删除、拷贝文件导致数据混乱。
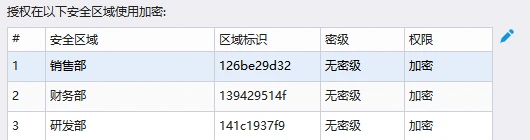
安全区域限制:按部门划分加密区域(如财务区、研发区),限制跨部门访问。
权限控制:为不同员工设置不同权限,如研发人员可查看图纸但禁止拷贝,销售人员可查看客户信息但禁止导出。
6.U盘和打印机管控:封堵物理泄密漏洞
U盘随意接入导致病毒传播或数据拷贝,打印文件缺乏审计导致敏感信息泄露。
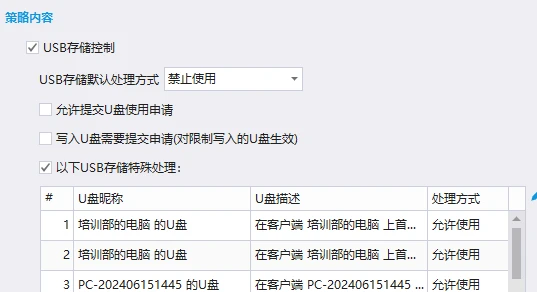
U盘管控:禁用所有U盘,或仅允许授权加密U盘使用。
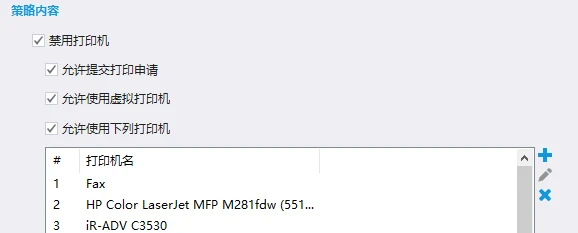
打印机管控:禁止打印敏感文件,或强制添加水印(含用户名、时间)。
7.文档水印:震慑潜在泄密者
屏幕截图、拍照等方式导致数据泄露,传统水印易被去除。
打印水印:文档打印时自动添加水印,防止通过打印方式留存。
文档发送水印:通过邮件、微信发送文件时自动添加水印,震慑接收方。
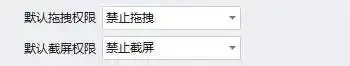
截屏水印:禁止截屏工具(如微信截图、系统自带截图)使用,或截屏时文件区域自动黑屏。
落地水印:文件保存至本地时自动添加水印,防止通过拍照泄露。
复制移动水印:文档内容被复制或移动至其他文件时,新文件自动添加水印。
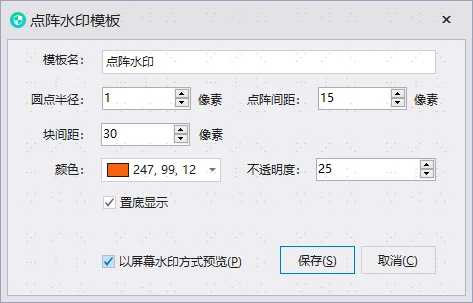
隐形点阵水印:肉眼不可见但可扫描识别,即使通过拍照泄露也能追溯源头。
8.文件外申请
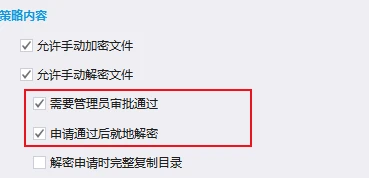
文件外发后失控,接收方随意传播导致敏感信息泄露。
员工想要合规外发,需向管理员提出外发解密申请,通过申请后方能解密外发文件。
9.禁止截屏、拖拽:封堵数据泄露捷径
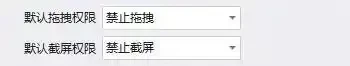
员工通过截屏、拖拽等方式绕过管控,导致敏感信息泄露。
禁止使用PrintScreen、微信截图等工具,或禁止将加密文件拖拽至非授权程序(如从Word拖至微信聊天框)。
10.文档自动备份:防止数据丢失与篡改
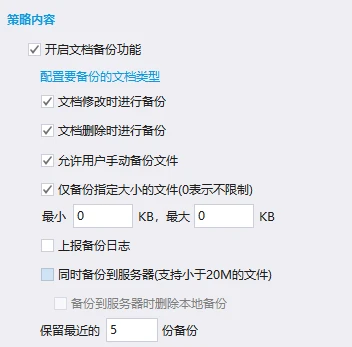
员工误删除或恶意篡改文件,导致数据丢失或业务中断。
定期自动备份加密文件至云端或本地服务器,支持版本回溯。
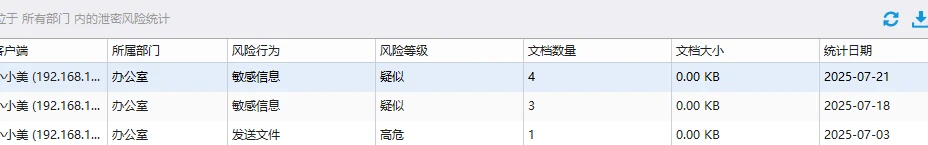
11.泄密风险统计:量化安全威胁等级
缺乏数据泄露风险量化指标,难以评估安全防护效果。
通过分析文件操作记录、网络行为等数据,识别高风险行为(如频繁外发敏感文件、夜间异常操作),并判断风险等级。
二、数据分类分级与最小权限管理
目标:根据数据敏感度(公开、内部、机密、绝密)制定差异化保护策略。
实施步骤:
数据识别:通过自动化工具(如DLP系统)扫描数据库、文件服务器、云存储,识别敏感数据(如PII、财务数据、IP)。
分类标注:为数据打上标签(如“机密-客户信息”),关联访问权限和加密策略。
权限控制:基于角色(RBAC)或属性(ABAC)分配最小必要权限,例如:
研发人员仅能访问项目相关代码库;财务人员仅能导出加密的报表文件。
三、端到端加密与密钥管理
目标:确保数据在传输、存储、使用过程中始终加密。
实施场景:
传输加密:强制使用TLS 1.3、SSH等协议,禁用HTTP、FTP等明文协议。
存储加密:对硬盘、数据库、云存储启用全盘加密(如BitLocker)或透明数据加密(TDE)。
应用层加密:对敏感字段(如身份证号)单独加密,即使数据库泄露也无法直接读取。
密钥管理:采用硬件安全模块(HSM)或密钥管理服务(KMS),实现密钥的生成、轮换和访问控制。
四、动态访问控制与零信任架构
目标:打破传统“边界防护”思维,基于身份和上下文动态验证访问请求。
实施措施:
多因素认证(MFA):结合密码、短信、生物识别(指纹/人脸)验证身份。
持续身份验证:通过行为分析(如键盘敲击节奏、鼠标移动轨迹)检测异常登录。
上下文感知策略:根据时间、地点、设备状态调整权限,例如:
禁止非办公IP访问财务系统;限制移动设备仅能通过VPN访问内部资源。
结语
数据防泄密是一场“技术+管理+文化”的持久战。
企业需以技术为盾,构建从存储到传输的全链路防护;以管理为纲,通过权限控制、培训演练降低人为风险;以文化为魂,将安全意识融入员工日常行为。
结合以上分享的方案,企业可实现多层次、立体化的防护体系,彻底杜绝数据泄露风险。
责编:付
