
现代智能手机支持密码、人脸、指纹等多种解锁方式,锁屏密码是手机上最关键的敏感信息之一,其是手机对机主的“信任根基”。锁屏密码有多种形式:4 位或 6 位的数字 PIN、锁屏图案、以及字母与数字混合的密码(下文中统称为 PIN 码)。
无论形式如何,PIN 码都是手机上身份校验与访问控制的核心。一旦 PIN 码泄露或被攻击者获取,攻击者不仅可以解锁手机、访问其中加密的数据,而且也可以绕过用户认证、发起支付转账、修改生物认证信息等高敏感操作。
为此,手机厂商与操作系统在用户身份认证保护上设计了大量防御机制,构成了多层纵深防护体系,以阻止 PIN 码被非法获取、手机身份认证被绕过。
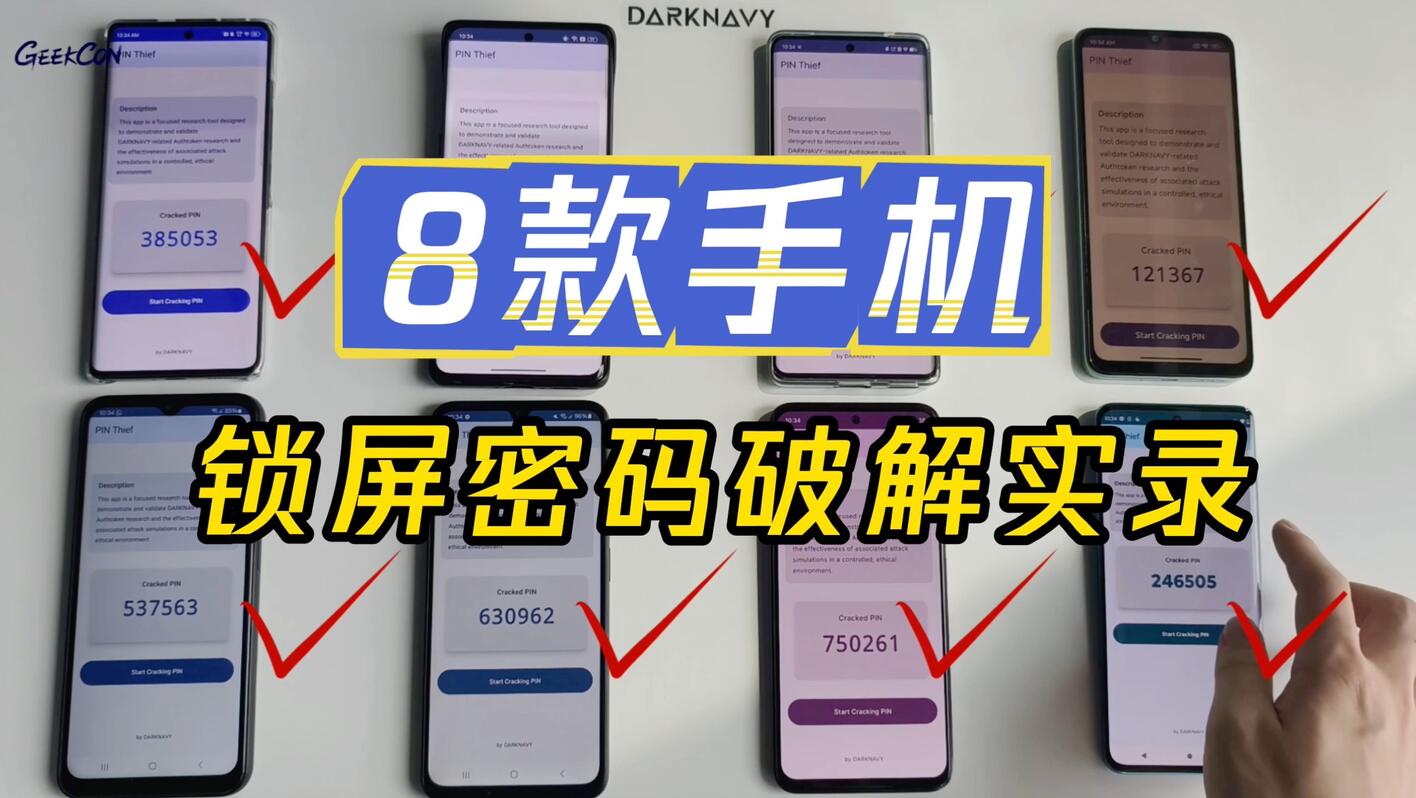
DARKNAVY 在Android 身份认证安全领域开展了系统性研究,发现了多个高危漏洞,并在7家主流手机厂商的8台不同型号手机上,验证了可提取手机锁屏 PIN 码攻击方法,以下以三星示例。
本文将从针对Android身份认证的纵深防御机制及针对PIN码的攻击手段出发,剖析Android手机锁屏PIN码背后的攻防博弈。
针对Android身份认证机制的纵深防御
在早期的 Android 设备中(约十年前),恶意软件泛滥, root 权限唾手可得。为了在系统被完全攻陷的情况下继续保护支付凭证、生物识别数据、关键密码等高敏感信息,Google 为 Android 引入了基于 TrustZone 可信执行环境(Trusted Execution Environment,TEE)的支持。在这个与高风险 Android 系统隔离的区域中,仅允许被信任的代码运行;其中通过 keymaster 管理密钥,并以此支撑支付转账、生物识别等操作。
当然,PIN码作为Android身份认证的基石,其校验则交由运行在 TEE 内的 gatekeeper TA(Trusted Application) 完成。用户输入的 PIN 码会立即通过 scrypt 转换为 handle,并在 gatekeeper TA 中与设备存储的 handle 进行验证。校验通过后,gatekeeper 会签名认证凭据(AuthToken),再交还给 Android 系统,以授权应用访问keymaster 中密钥或触发其他敏感操作。Google 在 gatekeeper HAL 层之上定义了标准化框架,而 HAL 层之下及 TEE 中的实现则由各厂商负责。
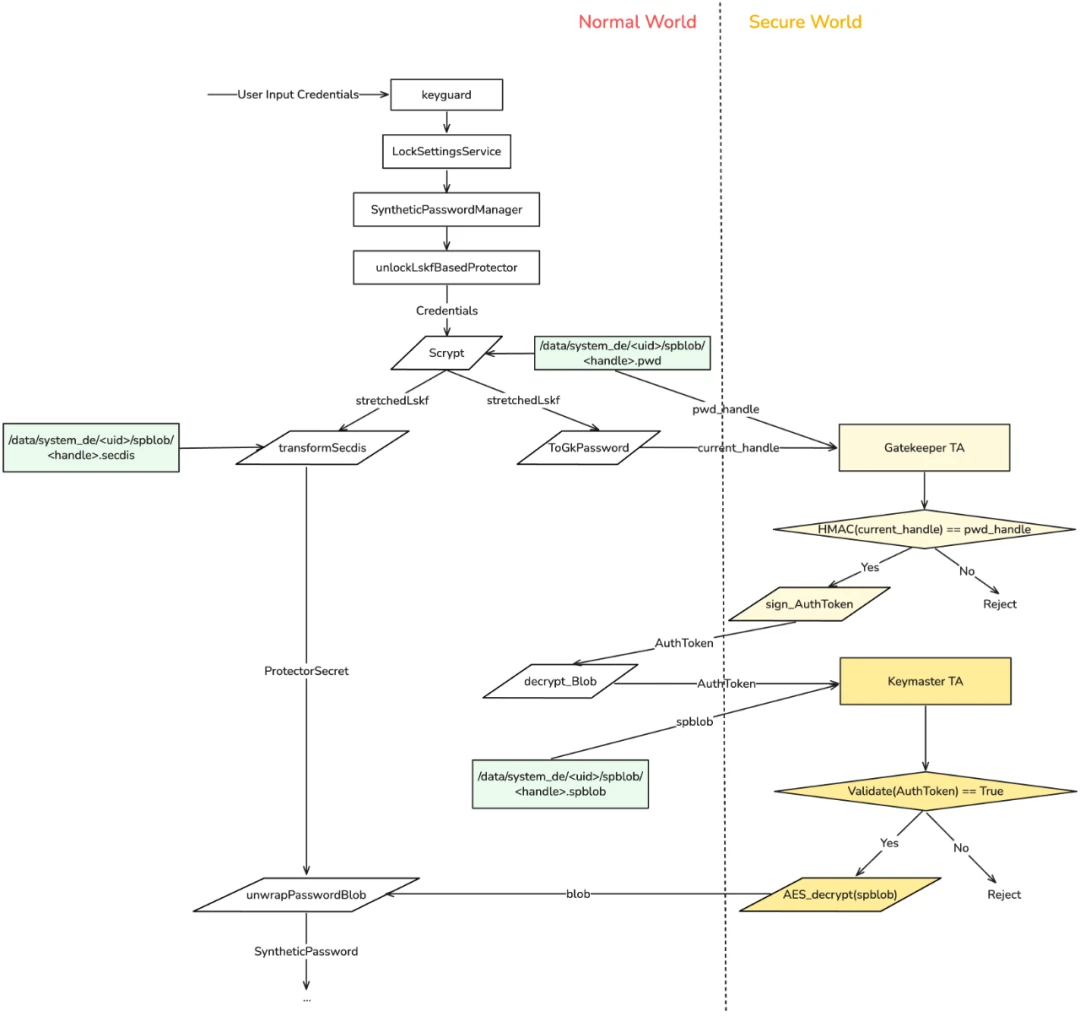
基于gatekeeper的PIN码验证流程(开机首次解锁)
人脸和指纹认证机制与此类似:相应的 TA 在 TEE 内完成比对后,签名对应的 AuthToken,供系统后续使用。
为了防止攻击者进行穷举破解,gatekeeper TA 与生物识别 TA 均内置了“错误计数器”(throttle)机制——一旦错误次数达到上限,系统会强制延时并拒绝响应身份验证请求,从而显著提高暴力破解的成本。
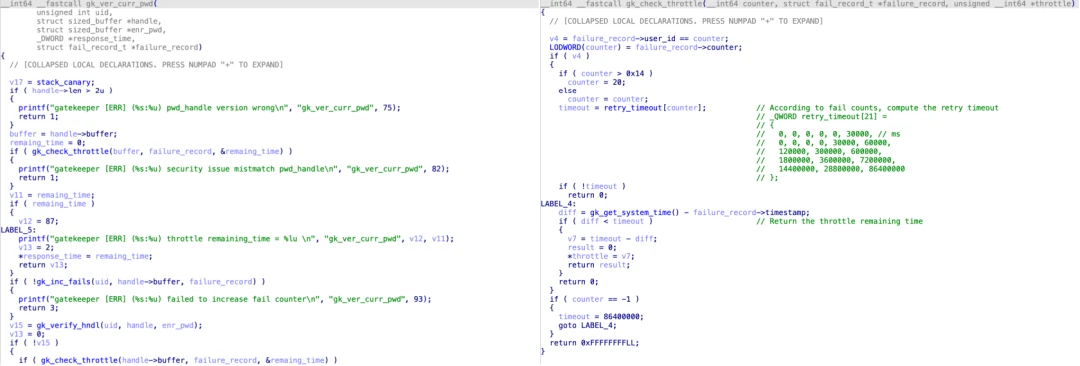
三星 gatekeeper TA 中错误计数器 throttle 的实现
然而,近年来的相关工作表明,手机中的 TrustZone-based TEE 及其中的 TA 并非牢不可破。为进一步提升锁屏密码的安全性,Android 开始支持 Weaver —— 基于安全芯片的锁屏密码保护方案。在部分厂商旗舰设备中,使用安全芯片隔离出一块功能更单一的物理区域,将部分高敏感操作迁移至芯片中完成,并通过 StrongBox 管理密钥派生过程中的核心机密。
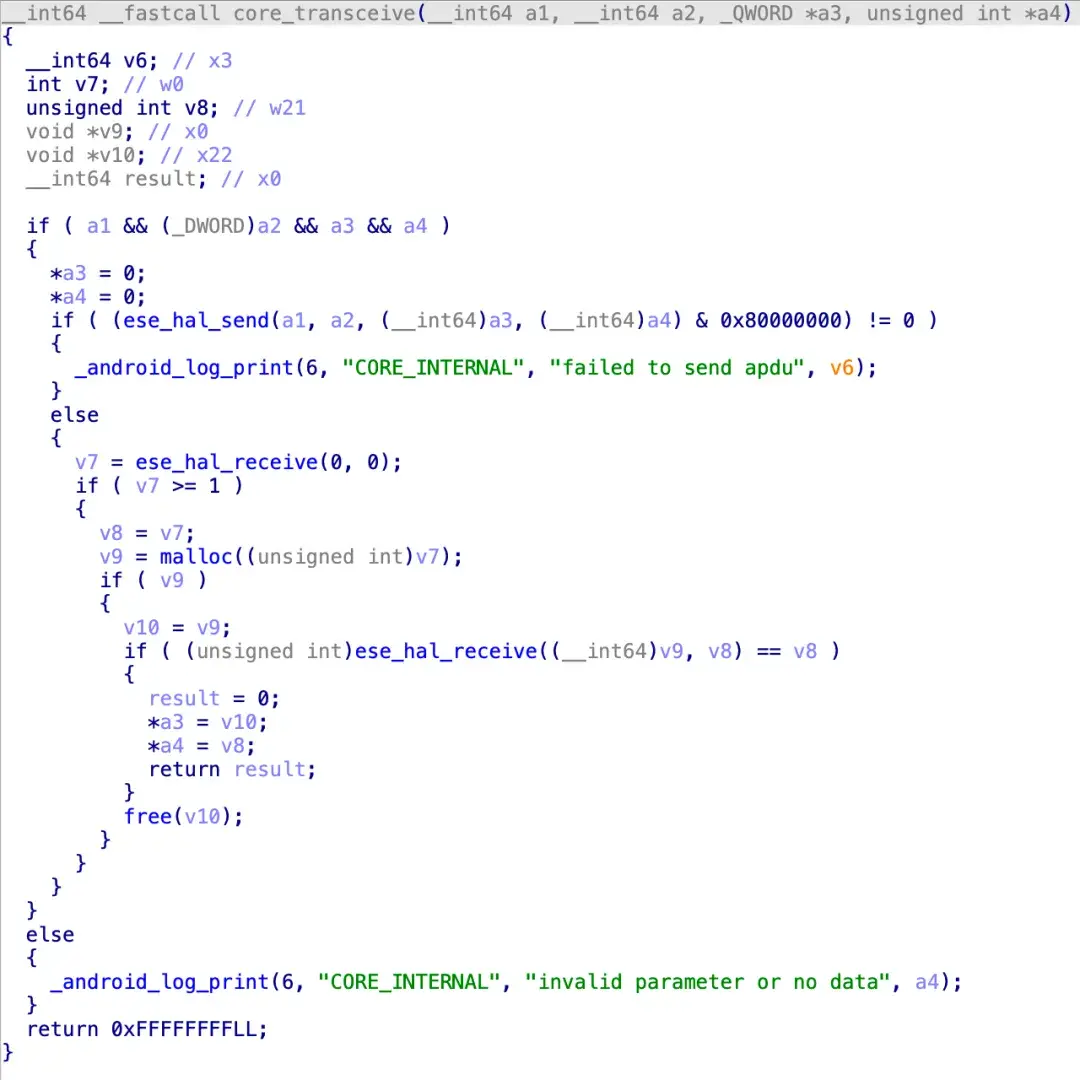
三星 S23 中对 eSE 的访问
BFU & AFU
BFU(Before-First-Unlock)与 AFU(After-First-Unlock) 指的是两类目标为绕过身份认证的攻击场景:分别对应手机开机首次解锁之前与首次解锁之后的状态。二者在 Android 平台上通常存在较大的差异,其中 BFU 场景通常更难以实施。
在 BFU 场景下,系统仅启动有限的组件,且用户只能通过 PIN 码完成解锁。由于存在 Credential Encrypted(CE) 机制,用户数据在设备未首次解锁前保持加密状态;而 CE 的解密密钥又受到 PIN 码保护——因此,即便攻击者已获得 Android 的 root 权限,仍无法直接读取受 CE 保护的用户数据。因此,在 BFU 状态下,PIN 码本身及上下游保护 PIN 码、被 PIN 码保护的密钥是攻防博弈的关键。
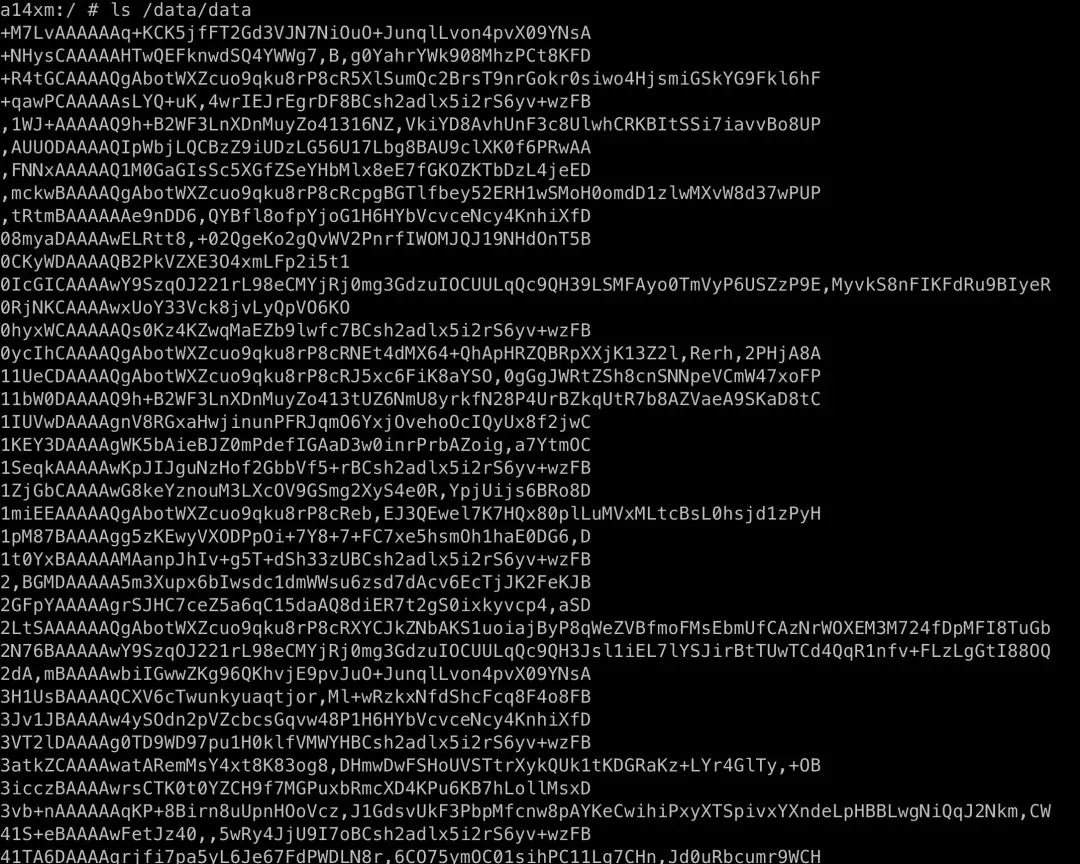
开机第一次解锁前,受CE保护的文件处于加密状态
在 AFU 场景中,不同于iOS和HarmonyOS NEXT的多级密钥设计(其应用数据在首次解锁后仍需动态解密),Android设备在首次解锁后,所有受CE保护的应用数据都会被解密。首次解锁后,系统允许使用人脸、指纹等多种解锁方式,且大量后台应用与系统服务处于运行状态。攻击者在此情形下有更多路径可选:可以尝试绕过任一种生物识别或 PIN 机制,或通过已运行的后台应用与系统服务获取system或者root权限,从而访问用户数据,而并非必须获得 PIN 。但部分高敏感操作(比如转账支付)或受 keymaster 保护的密钥访问,仍然依赖 Android 的身份认证凭证(AuthToken)。
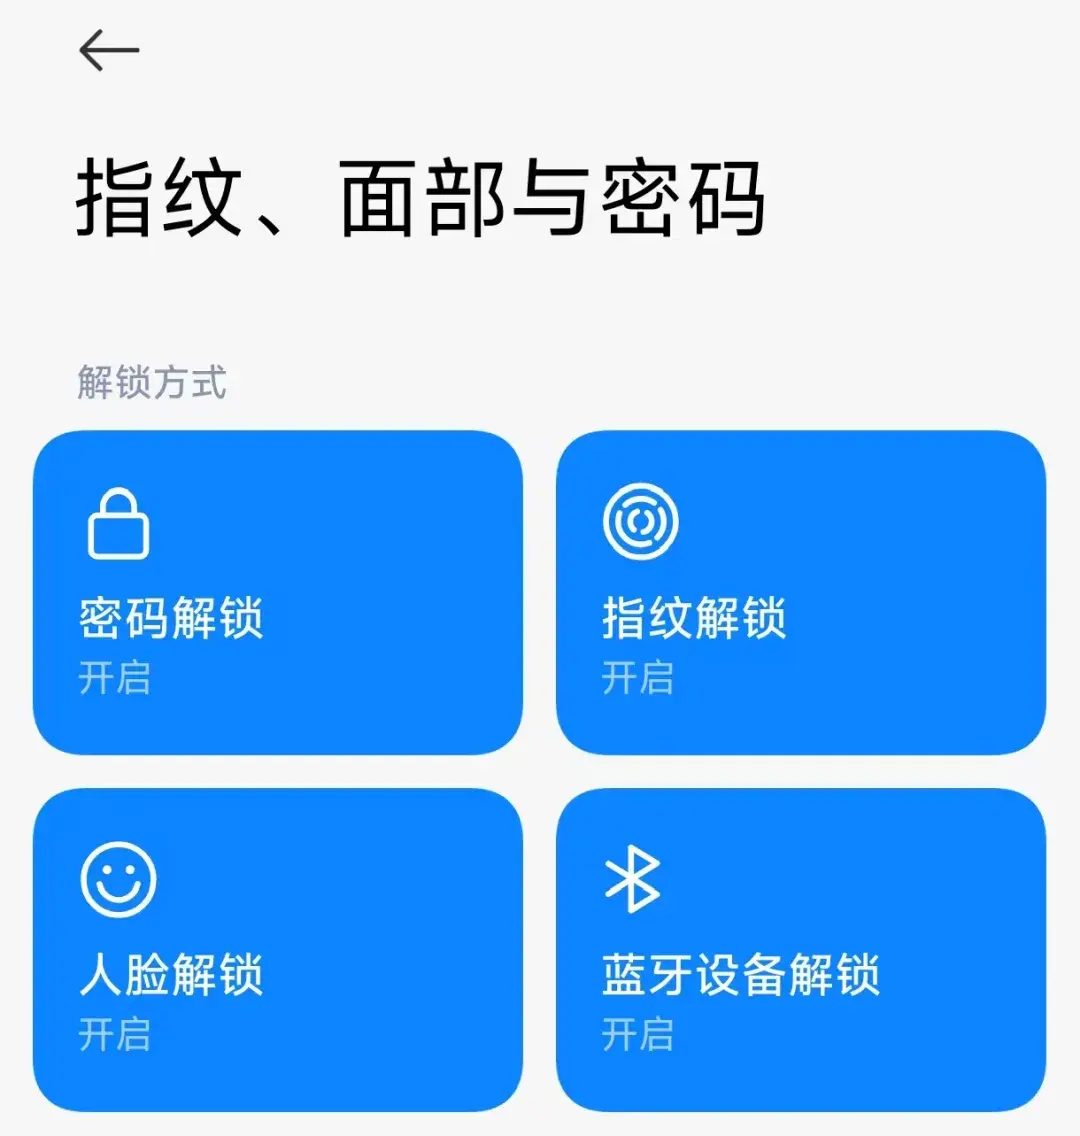
在开机首次解锁后支持多种解锁方式
我们本文中聚焦于针对PIN码的攻击手段。
针对PIN码的攻击
PIN码为了方便用户记忆与操作,通常由6位数字组成(或解锁图案)。其搜索空间通常有限,错误计数器(throttle)因此成为认证链路中的关键。一旦计数器被绕过或禁用,攻击者便可进行高效的暴力猜测,从而快速破解 PIN 码。
在基于 Gatekeeper 的方案中,错误计数器及认证逻辑运行于 TEE 中的 gatekeeper TA 中。攻击者绕过错误计数器通常通过破坏 TEE 的完整性来实现:
攻击者可利用 BootROM 阶段存在的漏洞取得EL3的权限,逐级篡改启动链,从而修改TEE中的代码逻辑;
也可利用 U-Boot 或 Android 中的漏洞先获取 EL1 或 root 权限,再利用 Secure Monitor 或其他Secure Master 外设的漏洞提升到 EL3 权限[2,3];
部分厂商将 gatekeeper 与 keymaster 实现在同一 TA 中,合并实现使得原本功能简单的 gatekeeper TA 拥有了大量的攻击面。
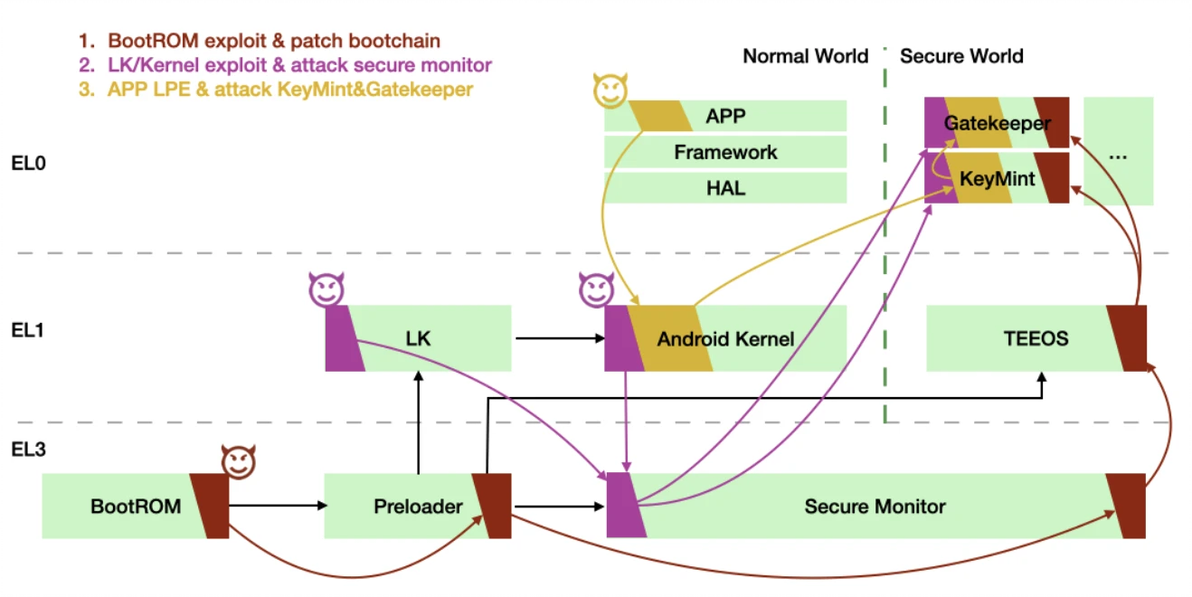
绕过gatekeeper PIN码校验的常见攻击思路
基于Weaver的方案中,将 TEE 中 PIN 码校验逻辑迁移至安全芯片,通过安全芯片或 hardware-based StrongBox来管理错误计数器和密钥派生所需的机密材料。由于安全芯片的功能更单一、暴露的攻击面更小,为其中存储的机密信息提供了进一步的保护。但也有安全研究团队通过攻击特定的安全芯片提取出其中的机密信息、从而爆破出PIN码[1]。
DARKNAVY在基于Gatekeeper的身份认证方案中,发现了一个被长期忽视的攻击面:拥有与TEE通信能力的攻击者,通过攻击与 gatekeeper 共享机密信息的生物认证 TA,实现对 PIN 认证的绕过与暴力破解,进而恢复出设备的锁屏 PIN ,可能导致CE被绕过、高敏感操作身份认证被绕过等风险。
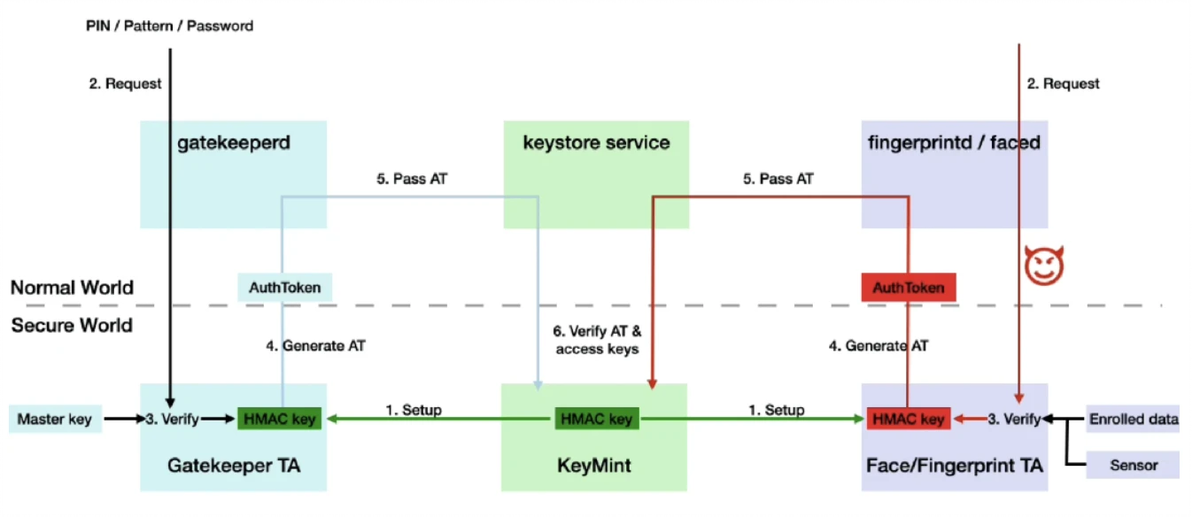
DARKNAVY通过生物认证TA中的攻击面绕过PIN码认证
我们已在来自 7 家厂商的 8 款不同型号的设备上进行了验证,并成功恢复出 PIN 码,涵盖 3 台高通平台与 5 台 MediaTek 平台的设备,包含2024年手机出货量前10的厂商中的6家厂商[4]。
参 考: [1] https://blog.quarkslab.com/android-data-encryption-in-depth.html [2] https://blog.quarkslab.com/attacking-the-samsung-galaxy-a-boot-chain.html [3] https://i.blackhat.com/BH-US-23/Presentations/US-23-Wen-Core-Escalation.pdf [4] https://omdia.tech.informa.com/pr/2025/feb/omdia-global-smartphone-shipments-rebound-with-7point1-percent-growth-in-2024-amid-industry-recovery
