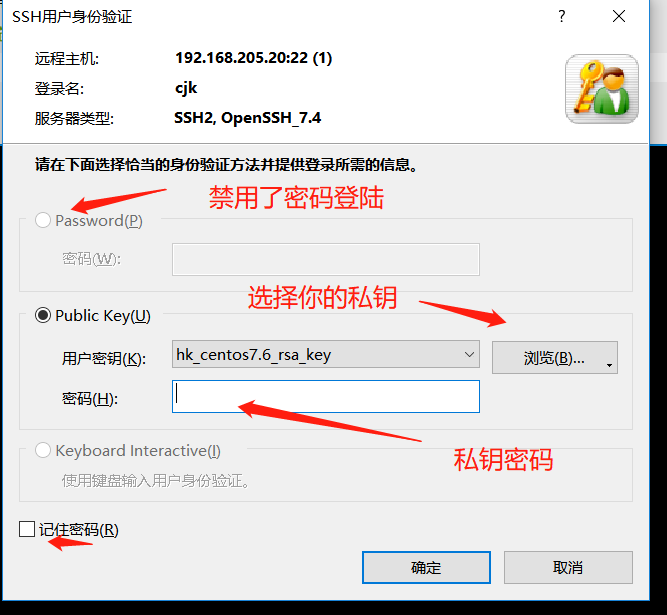
问题:
云服务器使用密码ssh登录容易被别人暴力破解登陆。
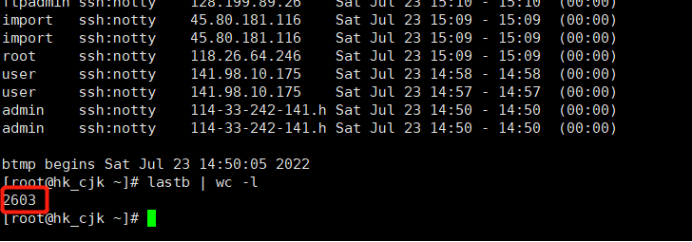

命令:
last :查看登陆成功信息
lastb :查看登陆失败信息
lastb | wc -l :统计lastb 输出行数
解决方案:
1、修改服务默认端口,使用复杂密码(格局低了)
2、使用密钥登陆
密钥登陆优缺点(仅目前我已知)
优:
更安全,一般使用rsa2048位加密算法,使用 神威·太湖之光 去破解都有难度(当然,有可能哪天又有nb的破解算法出来也不一定)。
缺:
1、密钥要保存好,丢了可能要恢复快照才能解决(或许有我不知道的解决方法)。
2、别的终端通过命令行ssh密码登陆不了。
3、未知缺点
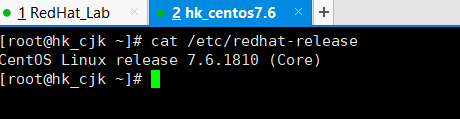
服务器版本

实现:
原理:利用密钥生成器制作一对密钥即公钥和私钥。将公钥添加到服务器的某个账户上,然后在客户端利用私钥即可完成认证并登录。
步骤:
1、制作密钥对
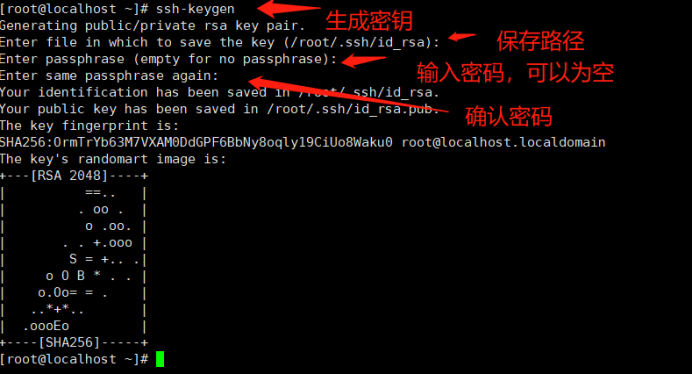
建议使用密码,这样后续使用shell软件登陆就可以保存会话,下次登陆就不用输入密码了。
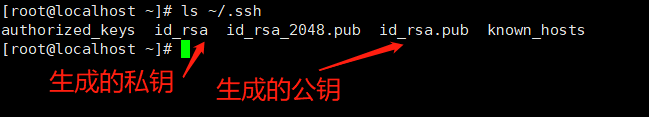
2、将私钥下载到本地
这里我使用的sz命令,需要先安装lrzsz软件
yum -y install lrzsz
sz /root/.ssh/id_rsa
3、删除服务器上的私钥,将公钥修改为认证文件,并修改文件权限
rm -f /root/.ssh/id_rsa
cat /root/.ssh/id_rsa.pub > /root/.ssh/authorized_keys
chmod 600 /root/.ssh/authorized_keys
chmod 700 /root/.ssh
4、修改 /etc/ssh/sshd_config文件
vim /etc/ssh/sshd_confif
尾行添加:
RSAAuthentication yes (使用密钥认证)
PubkeyAuthentication yes (使用公钥认证)
PermitRootLogin yes (允许root用户登陆,文件默认是有的,找找看,启用了就不用加了)
PasswordAuthentication no (这个是允许密码认证,默认有这行并且是yes的,找到它,修改它)
最后保存退出
5、重启sshd
systemctl restart sshd
6、打开新的shell登陆验证