EmpireCMS Dom型XSS获得CNVD证书

作者:掌控安全-橙天
首先我们找一个EmpireCMS做代码审计,利用Seay源代码审计系统工具
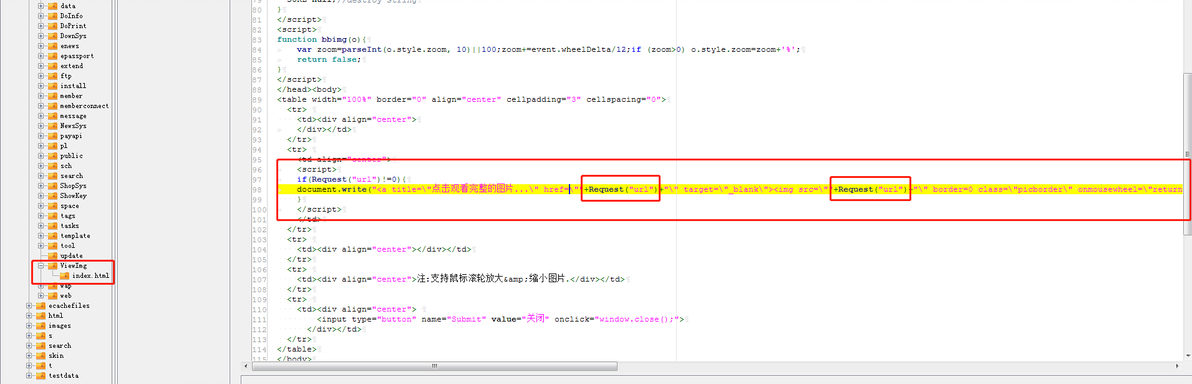
通过审计EmpireCMS找到了e目录里的ViewImg下的index.html文件,发现其中有一段代码存在漏洞,代码大概的意思是通过Request函数获取URL参数,并作为img和a标签的src属性和href属性,然后通过document.write输出到页面。
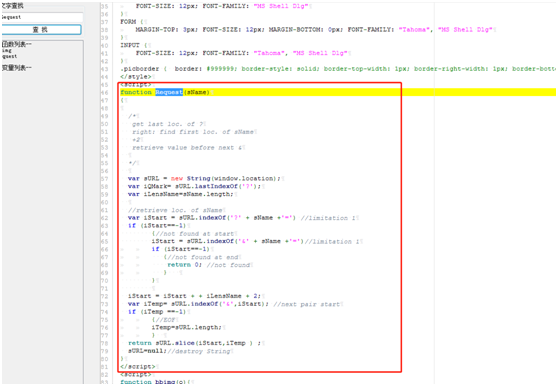
3.之后我们就查找Request函数流程,就是通过window.location获取当前地址,根据传入的url参数,获取当前地址url参数起始位置和结束位置。
例如我的地址是:
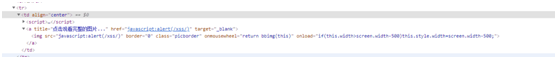
4.最后经过document.write函数输出到页面,并且href和src的值就是返回的javascript:alert(/xss/)
5.(一)我们通过实例测试一下漏洞https://www.meiyijizhang.com/在网上找了一个帝国cms的网站,通过输入我们上面代码审计的路径之后回车。出现这个页面之后点击那个图片实现弹框
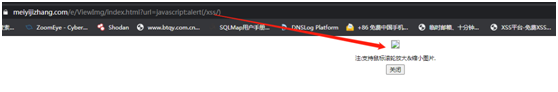
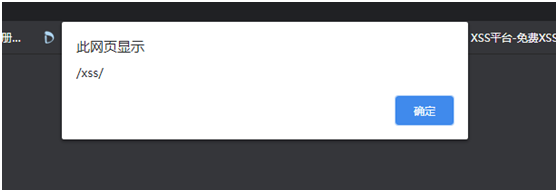
(二)我们在测试第二个实例https://www.gongkaolu.com/还是通过刚刚那种方法输入那个路径,之后发现他也能到这里 点击图片 弹框
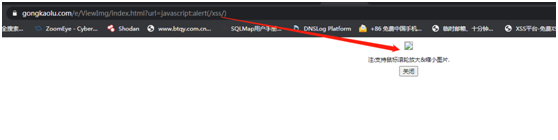
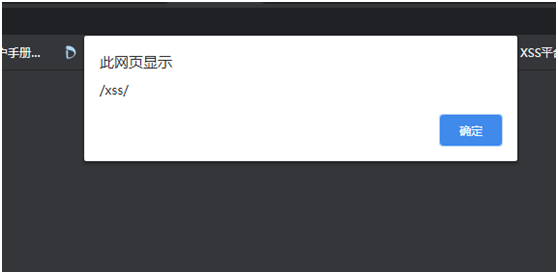
(三)前两种都实现了xss,我们在找一个实例http://www.feiyujimu.com/还是通过上面的输入路径 发现这个网站也可以,点击图片发现也执行了
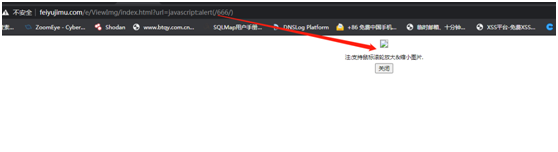
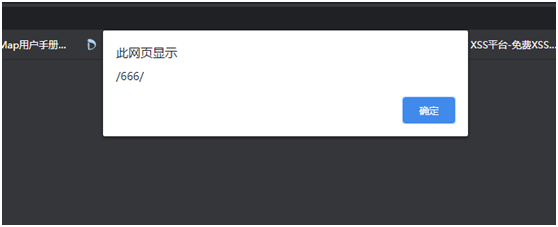
经过网上找的几个帝国CMS测试发现可以实现通杀,之后我们提交CNVD获得证书(CNVD-2021-15824)
本文为我原创,未经授权禁止转载
cv10441910
分享至
投诉或建议
