目录
F100-C-G配置指南[0]

F100-C-G是H3C的高性能硬件防火墙,能够提供传统的安全功能(如状态检测、NAT、VPN和链路负载均衡等),以及一体化的入侵检测、流量识别和防病毒功能。
配置初始化
启动时首先将RJ45接口的RS485电缆接入串口接口,此时终端上已经显示启动输出。根据提示进入Bootware,密码为superman。随后删除所有的.cfg配置文件,即可恢复出厂状态。
启动Web管理
设主机IP为192.168.1.10/24,防火墙管理IP为192.168.1.40/24。由于只有Local域能使用Web管理,而Local域不允许加入接口,所以需要为Management域下的接口GigabitEthernet0/0配置区域间信任关系。命令如下:
(1)首先添加一个用户:
代码块
Shell
自动换行
复制代码
<H3C>system-view
[H3C]ip http enable
[H3C]ip https enable
[H3C]local-user admin
[H3C-luser-admin]password simple admin
[H3C-luser-admin]group system
[H3C-luser-admin]service-type web
[H3C-luser-admin]authorization-attribute level 3
[H3C-luser-admin]quit
复制成功
注意H3C防火墙管理员不能当security-audit,security-audit也不能进管理界面。
(2)然后使能GigabitEthernet 0/0:
代码块
Shell
自动换行
复制代码
[H3C]zone name management
[H3C-zone-management]import interface GigabitEthernet 0/0
[H3C-zone-management]quit
[H3C]interface GigabitEthernet 0/0
[H3C-GigabitEthernet0/0]ip address 192.168.1.40 24
[H3C-GigabitEthernet0/0]quit
复制成功
(3)配置管理对象主机:
代码块
Shell
自动换行
复制代码
[H3C]object network host manage-pc
[H3C-object-network-manage-pc]host address 192.168.1.10
[H3C-object-network-manage-pc]quit
复制成功
(4)配置Management域和Local域的域间策略:
代码块
Shell
自动换行
复制代码
[H3C]interzone source management destination local
[H3C-interzone-management-local]rule 0 permit
[H3C-interzone-management-local-rule-0]source-ip manage-pc
[H3C-interzone-management-local-rule-0]destination-ip any_address
[H3C-interzone-management-local-rule-0]service http
[H3C-interzone-management-local-rule-0]rule enable
[H3C-interzone-management-local-rule-0]quit
复制成功
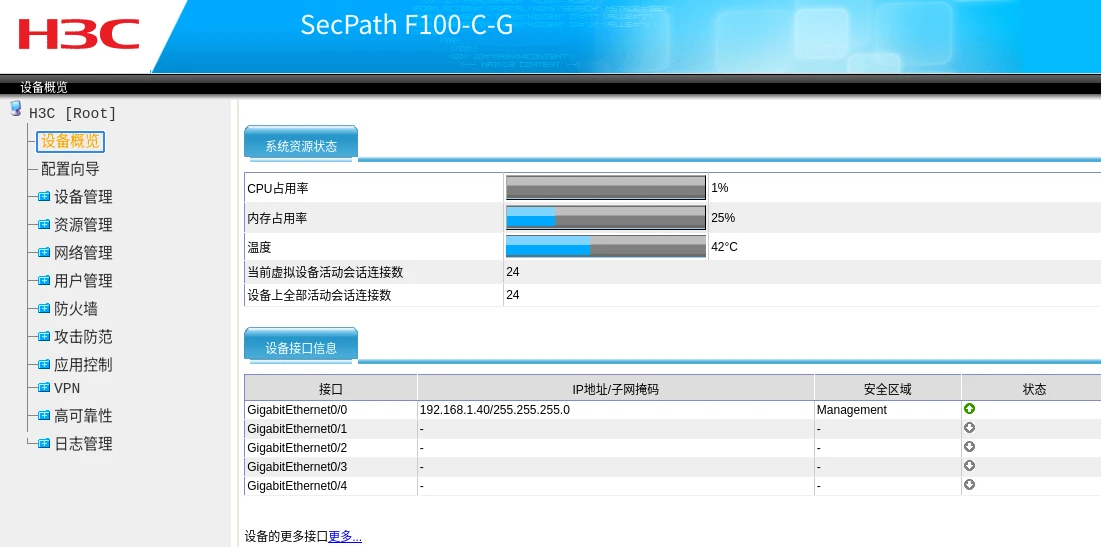
保存配置。现在,已经能用用户名admin和密码admin登录Web界面了。
本文为我原创,未经授权禁止转载
cv28702762
分享至
投诉或建议
