
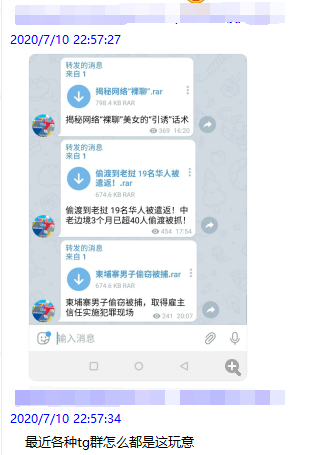
最近我们接到用户的反馈,称Telegram电报群经常在转发一些可疑文件
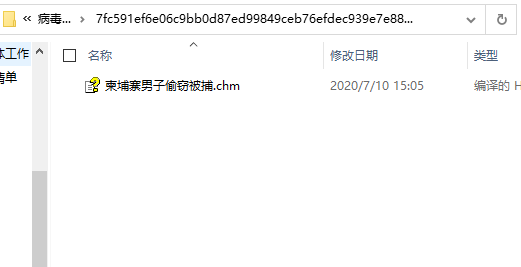
于是我们便向用户索要样本,可以看到这是个.chm文件
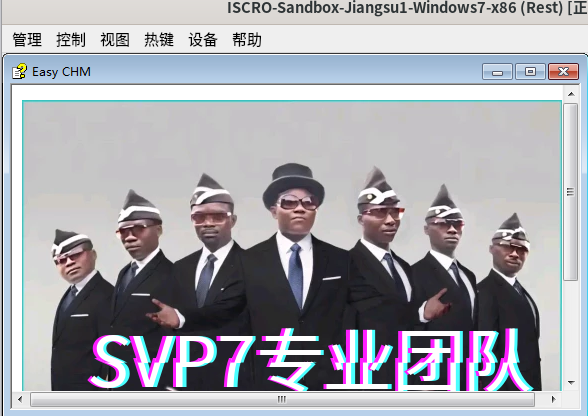
打开这个文件,只有一张“黑人抬棺的图片”,并且在不断刷新(注:VM虚拟机Win10下还会打开”文档“文件夹,而VBox虚拟机Win7下不会)
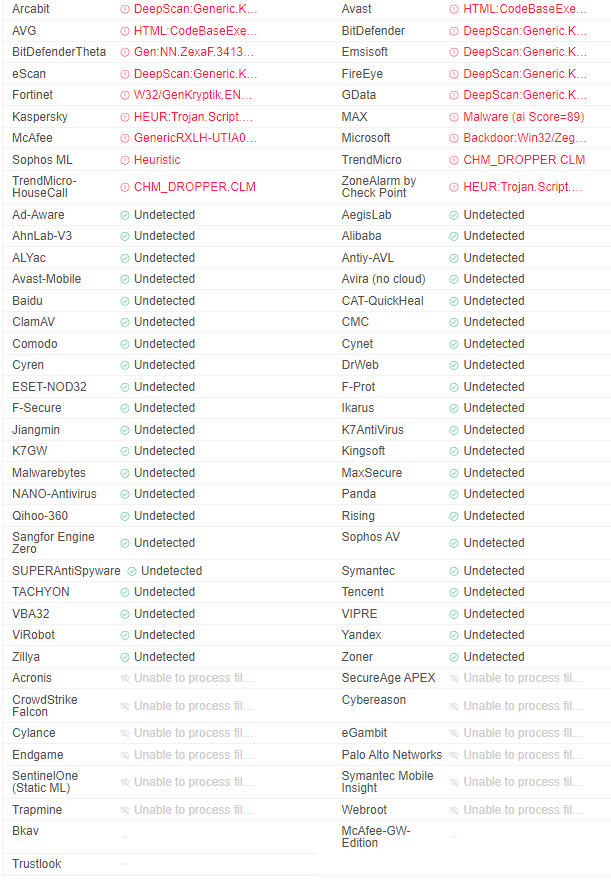
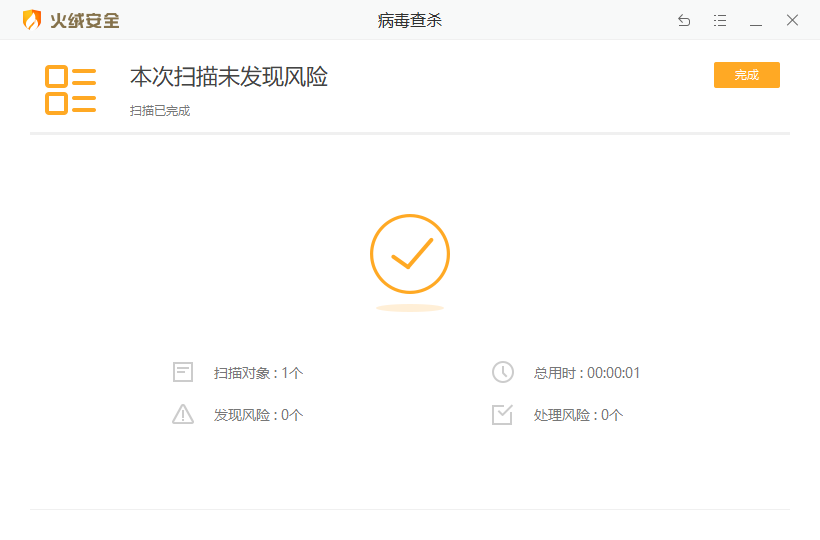
传到VirusTotal和本机电脑进行实验:VT上国产杀毒全没报毒,1/2的国外杀毒报毒了;本机装的Avast和火绒只有Avast报毒了
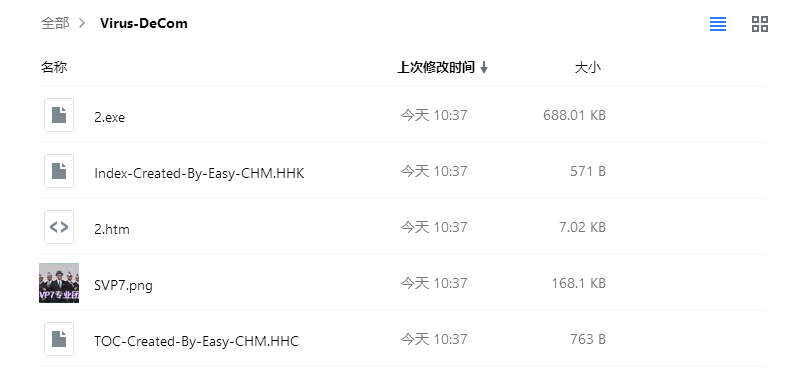
我们对这个.chm文件进行了反编译,可以看到这个是用EasyCHM生成的.chm文件,但是其中居然还有一个2.exe!
按照Windows Defender的报毒名,这是一个远控后门程序,从图标看是MFC应用程序,我们把他上传到云沙盒看看
看起来像是无界面运行,我们先点网络分析
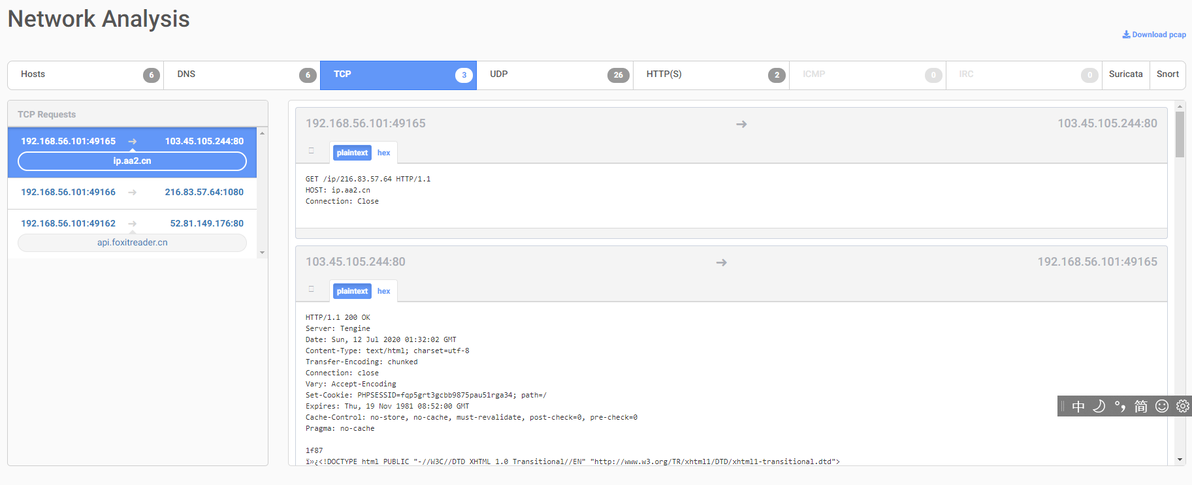
可以看到TCP连接有三项:第一项是获取本机IP;第二项因为使用安全套接字加密了,暂时看不出来(可能为远控服务器,位置为香港某BGP数据中心);第三项是获取UTC时间
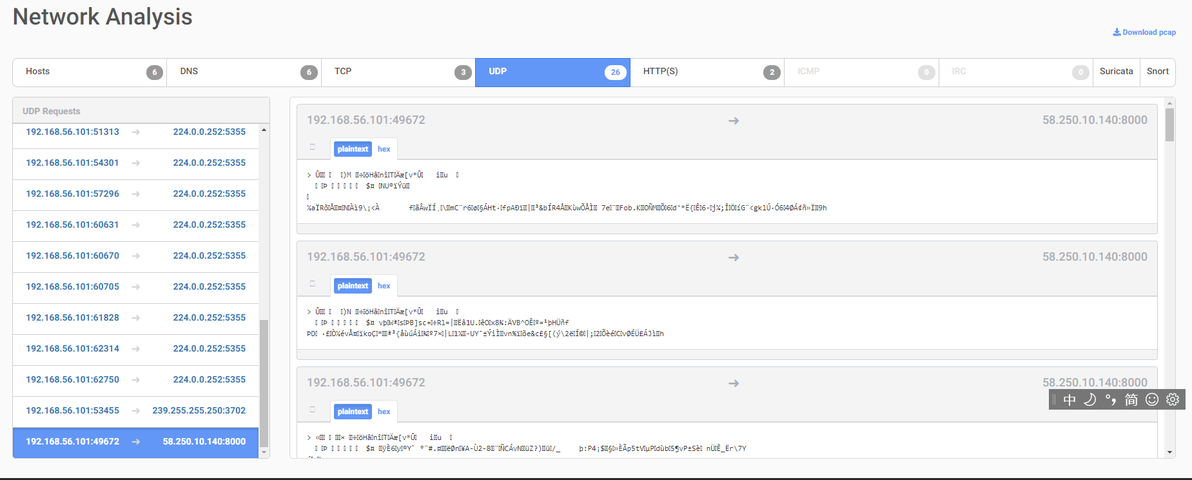
UDP处最后一项也是用OSCP加密了,疑似发送本机信息并接受下一步指令,位置为广东深圳联通
而且还有一系列可疑行为,如自动发送证书创建请求,自动获取Windows更新发送主机名,获取前置窗口信息,获取剪切板等,这里不再一一阐述,具体网络行为分析链接:http://server-jiangsu1.iscro.cn:8000/analysis/20/network/ 具体行为分析链接:http://server-jiangsu1.iscro.cn:8000/analysis/20/behavior/ ,具体内存DUMP链接:http://server-jiangsu1.iscro.cn:8000/analysis/20/procmemory/
附:样本信息(除2.exe外均重命名过)
2020-7-11-Sample1.chm 样本下载链接:http://virus-sample.hk.ufileos.com/2020-7-11-Sample1.chm 分析报告链接:http://server-jiangsu1.iscro.cn:8000/analysis/11/summary
MD5
d41d8cd98f00b204e9800998ecf8427e
SHA1
da39a3ee5e6b4b0d3255bfef95601890afd80709
SHA256
e3b0c44298fc1c149afbf4c8996fb92427ae41e4649b934ca495991b7852b855
SHA512
Show SHA512
cf83e1357eefb8bdf1542850d66d8007d620e4050b5715dc83f4a921d36ce9ce47d0d13c5d85f2b0ff8318d2877eec2f63b931bd47417a81a538327af927da3e
CRC32
00000000
2.exe 样本下载链接:http://server-jiangsu1.iscro.cn:8000/file/sample/5f09ee738713439c38c9c827/ 分析报告链接:http://server-jiangsu1.iscro.cn:8000/analysis/20/summary
MD5
a0784274900ca21a226b72754c5fde51
SHA1
3f68da91616dc9351a3ee9d1d05ba13a4b7190b2
SHA256
1ccc087fd4ac40dd91018ace8abb2e45e05ab30f7bcb60ed8d97572eb19667f4
SHA512
Show SHA512
86ed4b6a9132fc9ffb0d2524a058ec715bbc8f55cd5f65d68c0fc2733ee55f6ca7d14a235a54898444f2d7e1e629958deb1f22a623411be12c02e3f44d81f35c
CRC32
BEC7F69C
