
数字产业正进入云原生与生成式 AI 融合发展的智算云阶段,全网流量、智能业务规模持续增长。传统基于通用 CPU 搭建的安全防护底座,在时延表现、算力消耗、硬件功耗、供应链稳定性等方面,逐步显现出适配层面的局限。监管机构陆续出台人工智能、智能体相关安全管理规范,各行各业数字化业务对安全底座性能、供应链自主可控能力提出更高要求,行业持续探索适配 AI 场景,兼顾性能与供应链安全的底层硬件方案。
在此背景下,本次网安圆桌派以《高强性能・自主可控:山石全栈 ASIC 化探索数智安全新路径》为主题,围绕云与 AI 催生的安全新需求、新型攻防场景落地难点、安全专用 ASIC 的架构价值,以及全链条供应链自主可控实践展开交流,结合产业场景,探讨专用芯片研发思路与规模化落地价值。【视频可在 “山石网科” 视频号观看】
云与 AI 共振,安全行业迎来全新发展周期
云计算、生成式 AI 普及持续推高全网数据流转体量,根据部分行业机构统计与预测,当前 token 相关业务日均流转规模达到 140 万亿,多家机构预判 2026 年整体规模有望突破 4 万万亿(数据来源行业机构预测,统计口径存在差异,仅供行业参考)。算力与云服务的迭代逐步向 AI 场景倾斜,传统公有云、私有云、IaaS/PaaS/SaaS 架构持续演进,token 云、AI PaaS 等新型云服务模式逐步成为行业建设方向。
业务场景的矛盾主要体现在两方面: 一方面,海量流量增长提升安全体系的运行门槛,企业对业务持续运行、故障控制的要求持续提升。叠加监管政策持续细化,《生成式人工智能服务管理暂行办法》、多部委发布智能体发展指导文件等,均对系统安全可靠性提出规范要求,高性能、兼顾自主可控能力的底层安全底座,成为政企算力基础设施建设的重要参考方向。
另一方面,安全建设的底层逻辑也发生变化。过去行业安全投入较多来自合规检查、安全事件驱动,以被动处置为主;AI 时代,业务扩张、技术迭代成为两大驱动因素,企业前置规划安全建设的意愿有所提升,防御思路从事后漏洞修复,逐步转向事前风险识别、全流程动态预警。
AI 催生多重安全新挑战,传统防护架构存在适配局限
AI 技术应用带来新的威胁类型,过去依靠特征库、规则库识别攻击的方式存在局限,数据投毒、模型窃取、提示词注入、智能体越权操作等新型风险不断出现。安全边界不再局限于网络传输环节,延伸到算法训练、模型部署、智能调度整套工程链路,全域风险管控难度提升。
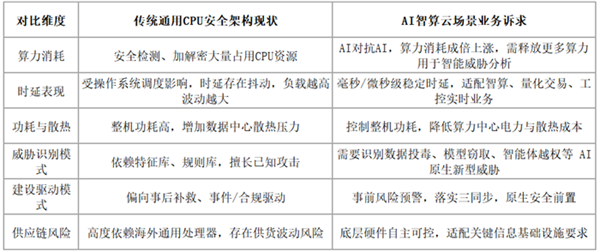
具体体现在两点: 一是算力供需矛盾凸显。行业不少实践采用 “以 AI 对抗 AI 攻击” 的建设思路,AI 检测、研判任务算力消耗高于传统规则防护场景。实时交易、算力调度、工业控制等场景对响应时延有较高要求,通用 GPU、高端 CPU 采购与运维成本较高,高算力、低功耗的专用安全算力,是行业正在探索的方向。
二是传统安全运行逻辑面临挑战。认证、授权、行为监控三大基础机制,因智能体、黑盒算法产生管控难点;AI 模型不可解释性增加事件溯源难度;过往 “业务先行、后期补安全” 的模式,和政策提出的同步设计、同步建设、同步运营 “三同步” 要求存在落地差距,原生安全体系建设存在不小挑战。
安全专用 ASIC:硬件架构重构带来新的技术思路
面对云与 AI 叠加的多重约束,场景化安全 ASIC 芯片,是平衡性能、功耗、供应链风险的可选方案之一。
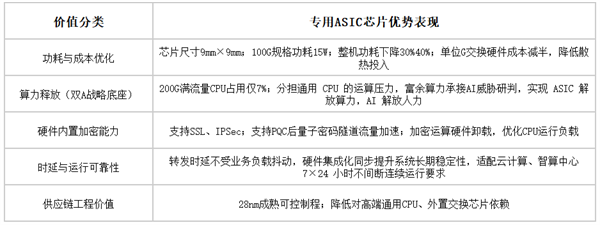
其一,山石网科自研安全专用芯片集成交换与安全加速能力,可减少独立交换芯片、冗余通用 CPU 的配置,降低整机闲置算力与能耗。芯片规格 9mm×9mm;在 100G 测试场景下,整机功耗控制在 15W。对比多硬件组合方案,该测试场景下功耗可下降 30%-40%,单位 G 交换硬件成本有缩减空间,有助于降低数据中心散热配套投入(测试数据来自品牌内部特定测试环境,实际效果受部署环境影响)。
其二,硬件内置加解密能力,原生兼容 SSL、IPSec 常规加密协议,同时支持 PQC 后量子密码隧道流量加速。在满载 200G 流量的内部测试场景下,整机 CPU 占用测得约 7%,释放的算力可承接 AI 威胁检测、行为分析等上层安全业务,探索 “ASIC 分担算力,AI 辅助安全分析” 的技术路径。硬件转发时延受业务负载波动影响较小,时序相对稳定,可适配量化交易、金融实时行情等低时延业务的运行需求。
其三,硬件集成有助于提升系统长期稳定性。专用 ASIC 分担通用 CPU 运算压力,优化处理器负载,保障核心处理器稳定运行;同时将部分软件逻辑固化为硬件逻辑,执行确定性更强,配合统一硬件时序标准,能够支撑云计算、智算中心 7×24 小时不间断运行场景。
供应链自主可控:成熟工艺叠加务实选型思路
海外芯片断供、上游供货波动、通用芯片潜在安全隐患,是国内数字化基础设施需要关注的风险,底层安全硬件的自主可控,是数字产业发展需要考量的方向。
在此背景下,山石网科选择 28nm 成熟工艺作为技术路线,主要基于两点考量:一是国内产业链可支撑该制程稳定量产,降低外部设备、材料供应波动风险,产能与交付周期更可控;二是对比 3nm、7nm 先进工艺路线,28nm 工艺能够满足网关、边界安全设备运行需求,同时控制流片、量产全周期成本,避免为过剩工艺投入额外研发制造成本。
研发落地阶段,山石网科采用 FPGA 预验证叠加 ASIC 流片并行的研发模式,降低一次性流片失败风险。项目自 2020 年启动,研发团队从防火墙核心代码提取高频数据包处理逻辑,在 FPGA 硬件完成多场景业务验证,验证体系成熟后启动流片;2024 年 10 月完成芯片点亮、全链路数据流调通。后续团队计划依托国产 FPGA 持续优化加密、AI 加速算法,规划集成 RISC-V 内核提升芯片集成度,降低整机对通用处理器的依赖。
实践意义与长期发展方向
首先,从行业宏观维度,云计算与 AI 深度融合重塑安全需求,安全建设不再仅服务于合规整改、事后应急,而是深度嵌入业务全生命周期。行业对硬件时延、吞吐、功耗、国产化的综合要求同步提升,具备自主可控能力的底层算力硬件,是数字产业平稳迭代的重要支撑。
其次,从技术路线层面,场景化专用 ASIC 为国内安全硬件发展提供一种可参考范式。不盲目追逐先进制程,基于业务需求匹配成熟半导体产能,有望同步实现性能优化、成本管控、供应链安全三重收益,为国内半导体产业差异化发展提供参考。
第三,从企业实践视角,底层专用芯片研发属于长期项目,项目周期长、前期投入高,需要企业同时具备安全软件开发、硬件电路设计、行业场景落地多重能力,持续平衡研发、落地、成本多重变量,推进技术迭代与规模化落地。
第四,面向未来,算力网络、全域 AI 场景会持续提升安全硬件标准,以 ASIC 为核心的自研硬件体系,或将成为安全网关产品差异化的重要参考维度。依托成熟制程、全栈自研与软硬协同思路,国内网安硬件产业有望补齐底层能力短板,为智算、金融、能源、政务等关键行业数字化建设,打造更自主的安全底座。
免责声明:本文为网安圆桌论坛资讯文稿,内容仅为行业技术交流探讨,文中相关性能数据、测试结果均基于品牌特定内部测试环境,不同业务部署环境下表现存在差异;不构成任何产品采购、选型建议。文中观点仅代表论坛分享嘉宾的探讨思路,不代表行业定论。相关产品能力、技术指标请以厂商正式技术文档、第三方权威检测报告为准。
